7545 sayılı Siber Güvenlik Kanunu 19 Mart 2025'te Resmî Gazete'de yayımlanarak yürürlüğe girdi. Kanunla bir Siber Güvenlik Başkanlığı kuruldu, kamu kurumları ve kritik altyapılar için ciddi yükümlülükler ve ağır yaptırımlar getirildi. Müşterilerimizden gelen soru şu: "Biz küçük bir işletmeyiz, bizi ne kadar ilgilendiriyor?" Bu yazıda abartmadan, mevcut bilgiler ışığında bu soruyu cevaplamaya çalışıyoruz. Bu bir hukuki görüş değildir; özel durumunuz için hukukçunuza danışın.
Kanun kimleri kapsıyor?
Kanunun kapsam maddesi geniş: kamu kurumları, kamu kurumu niteliğindeki meslek kuruluşları ve siber uzayda faaliyet gösteren gerçek ve tüzel kişiler. Bu tanım, teorik olarak bilişim sistemleriyle iş yapan çok sayıda işletmeyi içine alabiliyor. Ancak yükümlülüklerin ağırlığı herkes için aynı değil:
- Kamu kurumları ve kritik altyapı işletmecileri: En sıkı güvenlik, denetim, tedarik ve bildirim yükümlülükleri bu gruptaki kuruluşlar için.
- Siber güvenlik hizmeti veya ürünü sunanlar: Yetkilendirme ve belgelendirme gibi ayrı kurallar var.
- Diğer işletmeler: Başkanlığın bilgi ve belge taleplerine uyma ve siber olayları bildirme gibi genel yükümlülükler gündeme gelebilir. Kapsamın sınırı ikincil düzenlemelerle netleşiyor.
Kritik altyapı sektörleri
Siber Güvenlik Kurulu kararıyla dijital altyapılar ve hizmetler, elektronik haberleşme, enerji, finans, gıda ve tarım, imalat sanayii, kamu hizmetleri, medya, posta ve kargo, sağlık, savunma sanayii, su yönetimi, ulaştırma ve uzay gibi sektörler belirlendi. Bir sektörde faaliyet göstermek tek başına sizi kritik altyapı yapmaz; somut olarak hangi kuruluşların bu kapsamda sayılacağını Başkanlık belirliyor. Ama bu sektörlerdeki büyük kuruluşlara hizmet veren bir tedarikçiyseniz, müşterileriniz sizden güvenlik şartları istemeye başlayabilir.
Siber olay bildirimi
Kanun, tespit edilen zafiyetlerin ve siber olayların Başkanlığa gecikmeksizin bildirilmesini öngörüyor; somut bir saat süresi yazmıyor. Olay aynı zamanda kişisel veri ihlali içeriyorsa KVKK kapsamında Kurul'a 72 saat içinde bildirim yükümlülüğü ayrıca devam ediyor. Pratikte bu iki bildirimi aynı olay müdahale sürecinde yönetmek gerekiyor; KVKK tarafını veri ihlali yazımızda anlattık.
KOBİ için pratik adımlar
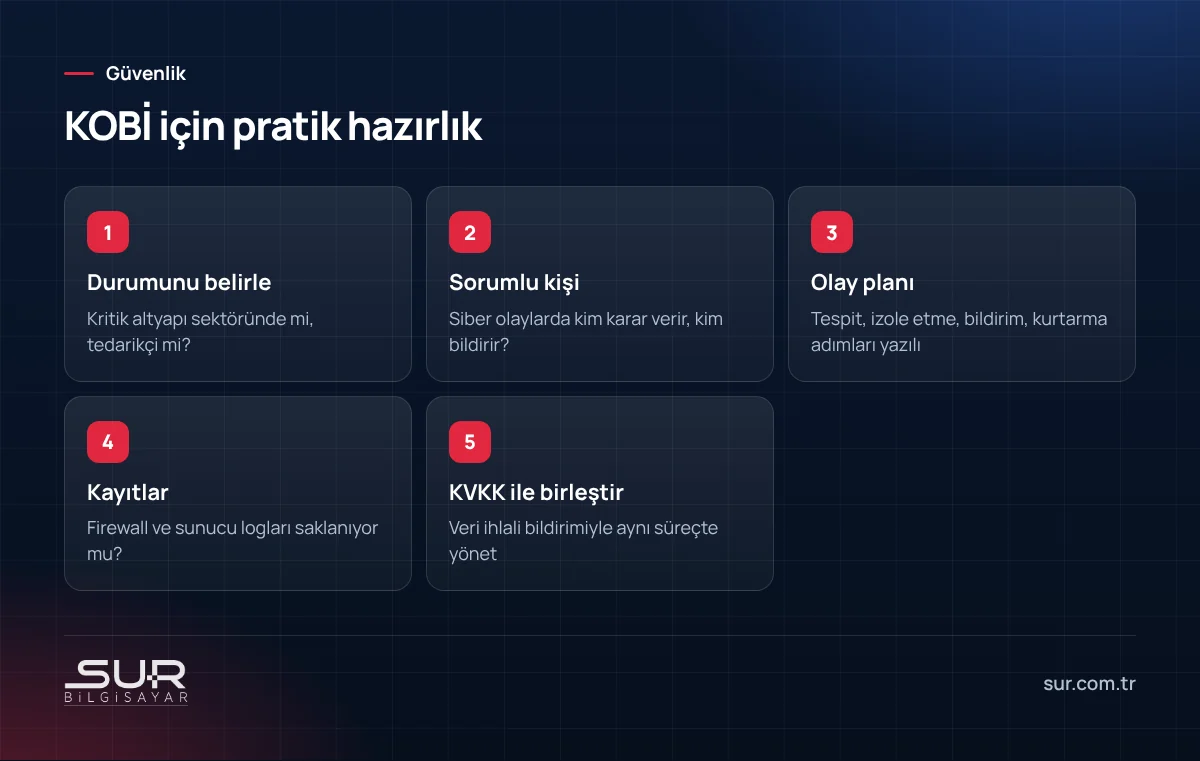
Kanunun sizin için kesin etkisi ne olursa olsun, aşağıdaki adımlar her işletmenin işine yarar ve ileride gelebilecek yükümlülüklere de hazırlar:
- Sorumlu kişi: Bir siber olayda kimin karar vereceğini, kimin dış dünyayla (Başkanlık, KVKK, müşteriler) konuşacağını belirleyin.
- Yazılı olay planı: Fidye yazılımı, e-posta hesabının ele geçirilmesi, veri sızıntısı gibi senaryolarda ilk saatlerde ne yapılacağını bir iki sayfaya yazın.
- Kayıtlar (log): Firewall, sunucu ve e-posta kayıtlarının belirli bir süre saklandığından emin olun. Olay sonrası neyin olduğunu anlamak ve bildirim yapmak için bu kayıtlar gerekir.
- Temel önlemler: Çok faktörlü doğrulama, güncel sistemler, değiştirilemez yedek, ağ ayrımı.
- Tedarikçi şartları: Kritik sektörlerde müşterileriniz varsa onların güvenlik beklentilerini önceden öğrenin.
Temel güvenlik önlemleri için fidye yazılımı kontrol listemize bakabilirsiniz. Firewall, log saklama ve olay müdahale planı konusunda Tokat'ta network güvenliği ekibimizle görüşebilirsiniz.
Sık sorulan sorular
7545 sayılı kanun ne zaman yürürlüğe girdi?
Her işletme bu kanunun kapsamında mı?
Siber olay yaşarsak kime bildirmeliyiz?
Kritik altyapı sektörleri hangileri?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…