Active Directory kullanılan işletmelerde parola kuralları grup ilkesi ile tüm kullanıcılara uygulanır. Bu ayarlar çoğu zaman kurulum sırasında bir kez belirlenir ve yıllarca değişmez. Ya o kadar gevşektir ki "123456" kabul edilir, ya da o kadar serttir ki kullanıcılar parolalarını monitörün kenarına yapıştırır.
Uzunluk, karmaşıklıktan önemlidir
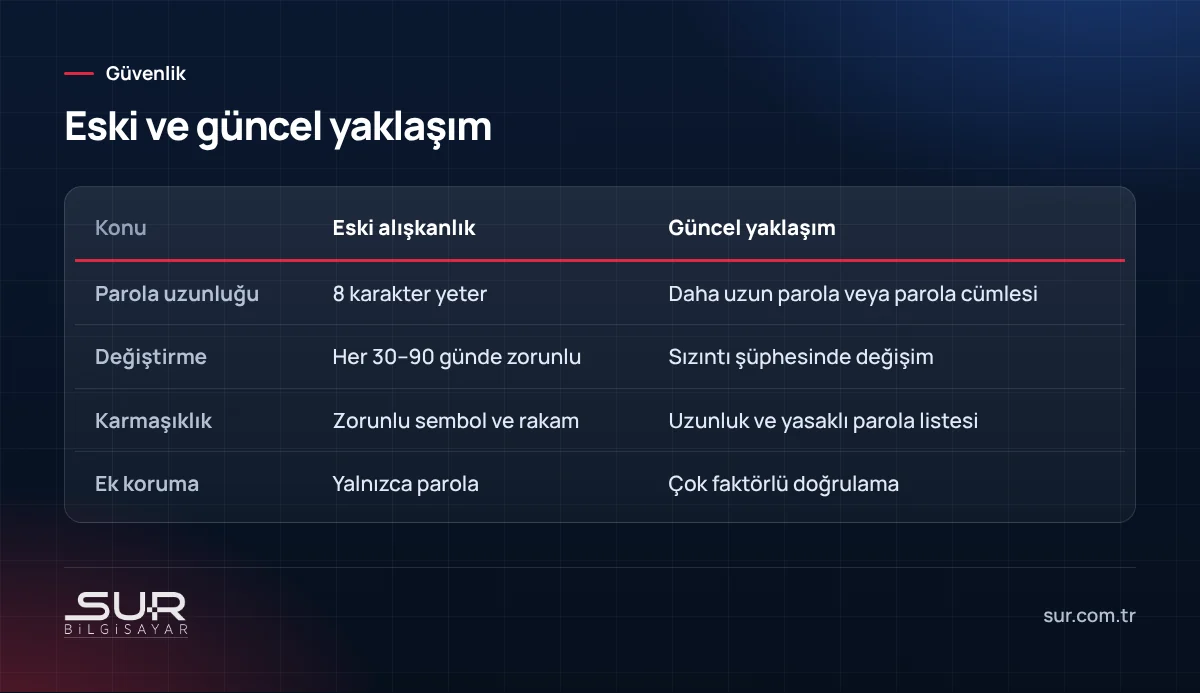
Güncel güvenlik yaklaşımları, parolanın uzunluğunu karmaşıklık kurallarından daha önemli görür. "Yaz2026!" gibi kurallara uyan ama tahmin edilebilir parolalar yerine, birkaç kelimeden oluşan uzun parola cümleleri hem daha güvenli hem de hatırlanması daha kolaydır. Minimum uzunluğu artırmak, en etkili tek değişikliklerden biridir.
Sık değiştirme zorunluluğu
Her ay parola değiştirme zorunluluğu, kullanıcıları "Parola1", "Parola2" gibi sıralı parolalara iter. Bugün birçok kaynak, zorunlu periyodik değişim yerine parolanın sızdığına dair bir şüphe olduğunda değişimi önerir. Bu karar, işletmenin uyması gereken mevzuat ve denetim gereksinimleri de dikkate alınarak verilmelidir.
Hesap kilitleme
Hesap kilitleme, belirli sayıda yanlış denemeden sonra hesabı geçici olarak kilitler ve parola denemesi saldırılarını yavaşlatır. Eşik çok düşük olursa kullanıcılar sık sık kilitlenir ve destek talepleri artar; kilitlenmenin yaygın nedenlerinden biri de eski parolayla bağlanmaya çalışan telefonlar ve kayıtlı bağlantılardır. Makul bir eşik ve belirli süre sonra otomatik açılma çoğu işletme için dengeli bir seçimdir.
Yönetici hesapları
- Günlük işler için yönetici olmayan ayrı bir hesap kullanılmalıdır.
- Yönetici hesaplarında daha uzun parolalar ve mümkünse çok faktörlü doğrulama uygulanmalıdır.
- Kullanılmayan ve ayrılan personele ait hesaplar kapatılmalıdır.
Parolanın ötesi
En iyi parola ilkesi bile oltalama ile çalınan bir parolayı durduramaz. E-posta ve uzaktan erişim için çok faktörlü doğrulama bu yüzden önemlidir; seçenekler için iki adımlı doğrulama yazımıza bakabilirsiniz. Domain yönetiminin temelleri için Active Directory yazımızı okuyabilirsiniz.
Değişikliği nasıl duyurmalı?
Parola ilkesi değiştirildiğinde mevcut parolalar hemen geçersiz olmaz; yeni kurallar bir sonraki parola değişiminde devreye girer. Değişiklik öncesinde kullanıcılara kısa bir duyuru yapılması, parola cümlesi örnekleri verilmesi ve destek ekibinin olası kilitlenme taleplerine hazır olması geçişi kolaylaştırır.
Sur Bilgisayar olarak domain kurulumu, grup ilkeleri ve kullanıcı yönetimi yapıyoruz. Ayrıntılar için sunucu kurulum ve bakım sayfamıza bakabilirsiniz.
Sık sorulan sorular
Parolaları her ay değiştirmek güvenliği artırır mı?
Hesap kilitleme eşiği kaç olmalı?
Yönetici hesapları için farklı kurallar gerekir mi?
Bu konuda destek mi lazım?
Windows Server ve Linux sunucu kurulumu, bakım ve optimizasyon, Veeam yedekleme, IIS yapılandırması ile SQL Server, MySQL ve Firebird…