İşyerlerine zararlı yazılımların ve fidye yazılımlarının en sık bulaştığı yol hâlâ e-postadır. Başlıklar tanıdıktır: "Fatura", "Ödeme dekontu", "Sipariş onayı", "Kargo teslim belgesi", "İcra bildirimi". Muhasebe ve satın alma çalışanları bu tür e-postaları gün boyu aldığı için dikkatsiz bir anda sahte faturanın ekini açmak çok kolaydır.
Göndereni kontrol edin
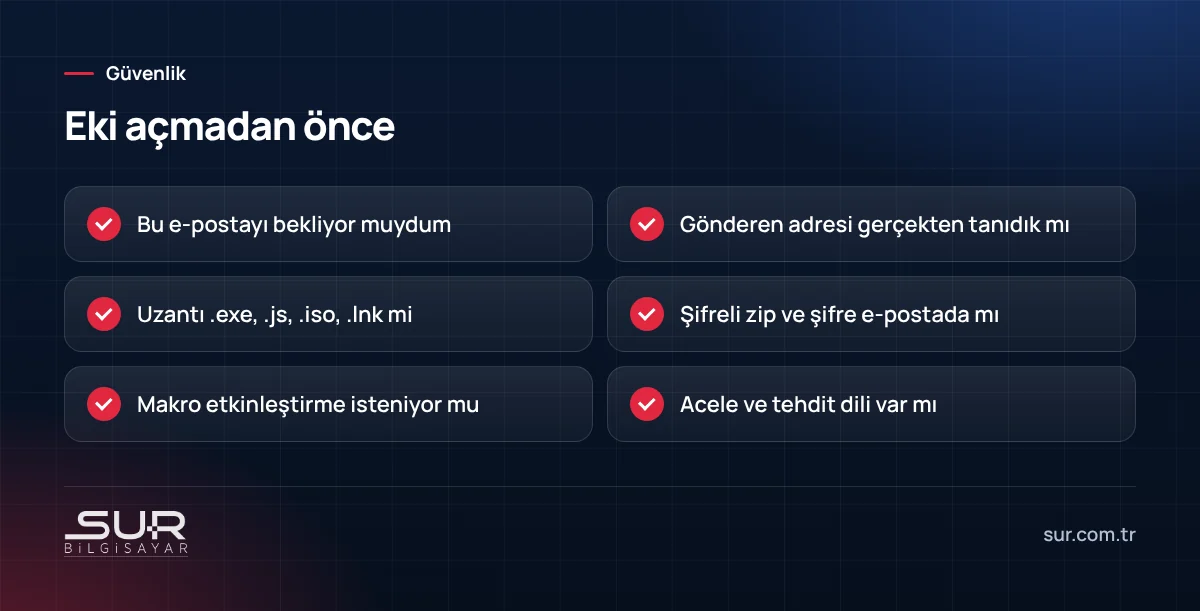
E-posta programında görünen ad ile gerçek adres farklı olabilir. Gönderen adının üzerine gelin veya tıklayın; adresin alan adını okuyun. Tanıdık bir firmanın adı, ilgisiz bir alan adından gelebilir. Tanıdık bir kişinin gerçek adresinden gelse bile, o kişinin hesabı ele geçirilmiş olabilir; beklemediğiniz bir dosyayı telefonla teyit etmek en güvenli yoldur.
Dosya uzantısına bakın
Windows varsayılan olarak bilinen dosya uzantılarını gizler; bu yüzden "Fatura.pdf.exe" adlı dosya "Fatura.pdf" gibi görünebilir. Dosya Gezgini'nin görünüm ayarlarından uzantıları göstermeyi açın. Fatura veya belge olarak gelmesi beklenmeyen uzantılar:
- .exe, .scr, .com, .bat, .cmd, .js, .vbs, .lnk
- .iso, .img gibi disk görüntüleri
- Şifresi e-postanın içinde verilen .zip veya .rar arşivleri (güvenlik taramasını atlatmak için kullanılır)
Makrolu belgeler
Word veya Excel dosyası açıldığında "İçeriği etkinleştir" ya da "Düzenlemeyi etkinleştir" uyarısı çıkıyorsa ve belge sizi bu düğmeye basmaya yönlendiriyorsa durun. Makro, belgenin içindeki kodun çalışması demektir. Gerçek bir faturayı görüntülemek için makro gerekmez.
Bağlantılı e-postalar
Ek yerine "faturanızı görüntülemek için tıklayın" bağlantısı içeren e-postalar da yaygındır. Bağlantı genellikle Microsoft veya Google giriş sayfasını taklit eden bir sayfaya gider ve e-posta şifrenizi ister. Bir belgeyi görmek için e-posta şifrenizi tekrar girmeniz istendiğinde adres çubuğunu mutlaka kontrol edin.
Eki açtıysanız
- Bilgisayarın ağ bağlantısını kesin (kabloyu çekin, Wi-Fi'ı kapatın).
- BT sorumlunuza veya destek firmanıza hemen haber verin; erken müdahale fidye yazılımının ağa yayılmasını engelleyebilir.
- Bilgisayarı kapatmadan önce ne yapılacağını sorun; bazı durumlarda inceleme için açık kalması gerekebilir.
- E-posta ve diğer hesap şifrelerinizi temiz bir cihazdan değiştirin.
İşyerinde teknik önlemler
- E-posta hizmetinde ek ve bağlantı taraması.
- Makroların internetten gelen dosyalarda varsayılan olarak engellenmesi.
- Kullanıcıların yönetici yetkisiyle çalışmaması.
- Düzenli, ağdan ayrı tutulan yedekler; fidye yazılımına karşı son savunma hattıdır. Bu konuda fidye yazılımı kontrol listemize bakabilirsiniz.
Sur Bilgisayar olarak işyerlerinde e-posta güvenliği, uç nokta koruması ve yedekleme düzeni kuruyoruz. Ayrıntılar için network güvenliği sayfamıza bakabilirsiniz.
Sık sorulan sorular
PDF dosyası da zararlı olabilir mi?
Word dosyası açılınca içeriği etkinleştir diyor. Etkinleştirmeli miyim?
Eki açtım. Ne yapmalıyım?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…