Google hesabı yalnızca e-posta değildir: Drive'daki belgeler, telefon yedekleri, fotoğraflar, kayıtlı şifreler ve birçok sitenin "Google ile giriş" bağlantısı bu hesaba bağlıdır. Gmail hesabı ele geçirildiğinde etkisi bu yüzden geniştir. İyi haber şu ki Google'ın kurtarma ve güvenlik araçları güçlüdür; doğru sırayla kullanmak yeterli.
1. Hâlâ giriş yapabiliyorsanız
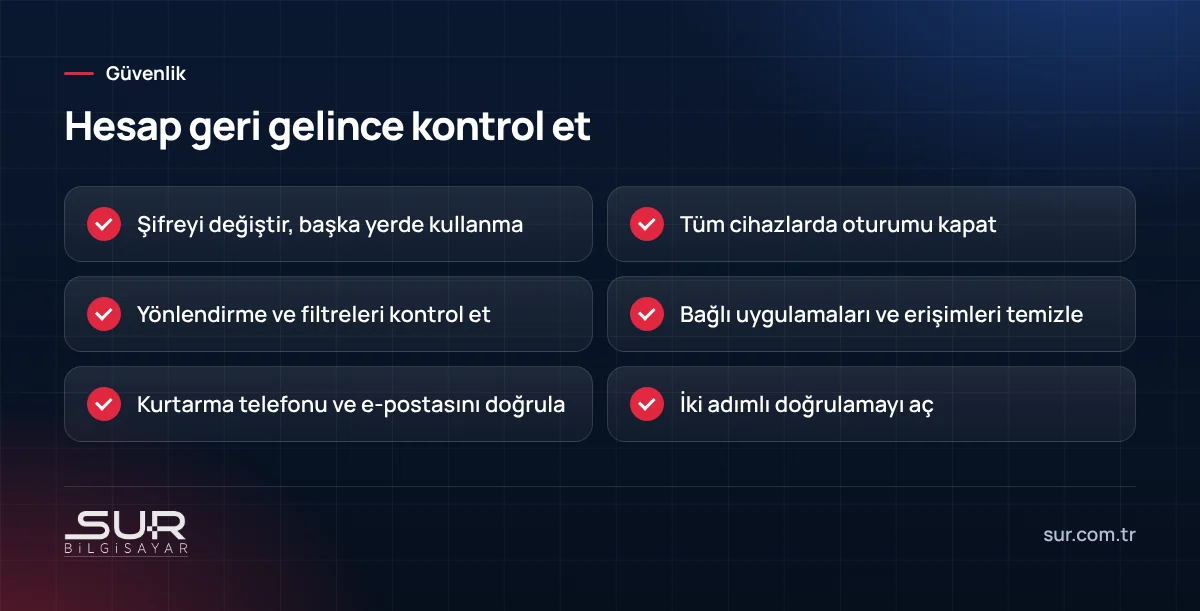
Hemen şifrenizi değiştirin ve Google hesabınızın Güvenlik bölümüne girin. "Cihazlarınız" kısmında tanımadığınız cihazların oturumunu kapatın. Güvenlik kontrolü aracını çalıştırın; size riskli ayarları tek tek gösterir.
2. Giriş yapamıyorsanız
Google'ın hesap kurtarma sayfasını kullanın. Sistem kimliğinizi doğrulamak için kurtarma telefonunuza veya e-postanıza kod gönderir, daha önce kullandığınız cihaz ve konumlardan bilgi ister. Kurtarmayı, hesabı sık kullandığınız cihaz ve ağdan yapmak başarı şansını artırır. Soruları tahmin etmek yerine bildiğiniz kadarıyla doğru cevaplayın.
3. Gizli yönlendirme ve filtreler
Saldırganlar hesaba girdiklerinde çoğu zaman sessiz izler bırakır: gelen e-postaların bir kopyasını kendi adreslerine yönlendiren bir kural ya da belirli e-postaları otomatik silen bir filtre. Gmail ayarlarında Yönlendirme ve Filtreler bölümlerini kontrol edin. Tanımadığınız her şeyi silin. Bu kurallar şifre değiştikten sonra da çalışmaya devam eder.
4. Bağlı uygulamalar ve erişimler
Hesabınıza erişim izni verilmiş üçüncü taraf uygulamaları gözden geçirin. Tanımadığınız ya da artık kullanmadığınız uygulamaların erişimini kaldırın. Kayıtlı şifreler bölümünü de kontrol edin; saldırgan buradaki şifreleri görmüş olabilir. Bu durumda önemli hesaplarınızın şifrelerini de değiştirmeniz gerekir.
5. Kurtarma bilgileri ve iki adımlı doğrulama
Kurtarma telefon numarası ve e-posta adresinin size ait ve güncel olduğundan emin olun; saldırgan bunları kendi bilgileriyle değiştirmiş olabilir. Ardından iki adımlı doğrulamayı açın. Geçiş anahtarı (passkey) kullanmak hesabı oltalama saldırılarına karşı çok daha dayanıklı hâle getirir; bu konuyu passkey rehberimizde anlattık.
Nasıl ele geçirildi?
- Oltalama: Google'a benzeyen sahte bir giriş sayfasına şifre girildi.
- Şifre tekrarı: Başka bir sitede sızan şifre Gmail'de de kullanılıyordu.
- Zararlı yazılım: Bilgisayardaki tarayıcıda kayıtlı şifreler ve oturum çerezleri çalındı.
Son madde önemlidir: Bilgisayarınızda zararlı yazılım varsa şifreyi değiştirmek yetmez; cihaz da temizlenmelidir.
İşyeri hesapları
Google Workspace veya Microsoft 365 kullanan işletmelerde bir çalışanın hesabının ele geçirilmesi, müşterilere sahte fatura ve IBAN e-postaları gönderilmesine yol açabilir. Yönetici panelinden oturumların kapatılması, şüpheli kuralların temizlenmesi ve tüm kullanıcılar için iki adımlı doğrulamanın zorunlu hâle getirilmesi gerekir.
Sur Bilgisayar olarak işletmelerde e-posta hesabı güvenliği, ele geçirilen hesapların temizlenmesi ve bilgisayarların zararlı yazılımdan arındırılması konularında destek veriyoruz. Ayrıntılar için network ve siber güvenlik sayfamıza bakabilirsiniz.
Sık sorulan sorular
Google bana "şüpheli giriş" uyarısı gönderdi ama ben girmedim. Ne yapmalıyım?
Saldırgan e-postalarımı başka bir adrese yönlendirmiş olabilir mi?
Kurtarma telefonu ve e-postası neden önemli?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…