"Kargonuz adres bilgisi eksik olduğu için depoda bekliyor, 24 saat içinde güncelleyin." "Adınıza tanımlı ödenmemiş trafik cezası bulunmaktadır." "e-Devlet hesabınızda iade tutarınız var." Bu SMS'lerin ortak noktası, içlerindeki linkin sizi gerçeğine çok benzeyen bir sayfaya götürmesi ve sonunda kart bilgilerinizi istemesi. Bu dolandırıcılık türüne smishing (SMS oltalaması) deniyor. Bu yazıda sahte kargo ve ceza SMS'lerini nasıl ayırt edeceğinizi ve tıkladıysanız ne yapmanız gerektiğini anlatıyoruz.
Neden bu kadar inandırıcı?
Çünkü zamanlama tutuyor. Çoğumuz neredeyse her hafta bir şey sipariş ediyoruz; bir kargo bekliyor olma ihtimaliniz yüksek. Mesajlar kurum logolarını, tanıdık renkleri ve resmi dil kalıplarını kullanıyor. Ödenmesi istenen tutar da genellikle küçük: birkaç lira "adres güncelleme ücreti" ya da "gümrük farkı". Küçük tutar şüpheyi azaltıyor; asıl hedef ise kart numarası, son kullanma tarihi, güvenlik kodu ve bankanın gönderdiği onay şifresi.
Sahte mesajın işaretleri
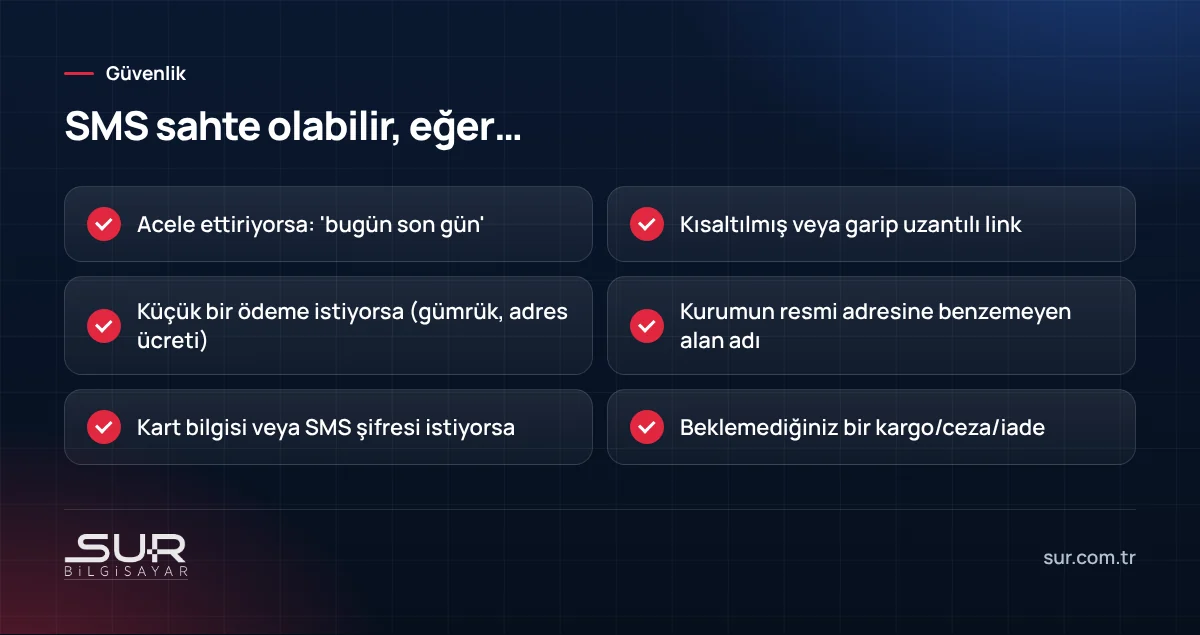
- Alan adına bakın: Resmi kurumların adresleri bellidir; e-Devlet için turkiye.gov.tr. "edevlet-iade-sorgu.com", "kargo-takip-tr.xyz" gibi adresler sahtedir. Kısaltılmış linklerde nereye gittiğinizi göremezsiniz; tıklamayın.
- Acele: "Bugün son gün", "aksi halde iade edilecek" ifadeleri düşünmeden hareket ettirmek içindir.
- Ödeme isteği: Devlet kurumları ve kargo şirketleri SMS'teki link üzerinden kart bilgisi istemez.
- Onay şifresi: Bankadan gelen tek kullanımlık şifreyi hiçbir sayfaya veya kişiye, "iade" için bile olsa vermeyin. O şifre bir ödemeyi onaylar.
Kontrol etmenin en güvenli yolu linke hiç dokunmamaktır. Kargo bekliyorsanız kargo şirketinin uygulamasını veya sitesini kendiniz açıp takip numaranızla bakın. Ceza ya da iade için turkiye.gov.tr adresini tarayıcıya kendiniz yazın.
Linke tıkladıysanız ama bir şey girmediyseniz
Çoğu durumda yalnızca sayfayı açmak bilgi çalınmasına yol açmaz. Yine de:
- Sayfa bir dosya ya da uygulama indirdiyse (özellikle Android'de .apk) silin ve kurmayın.
- Telefonunuzun işletim sistemini ve tarayıcısını güncelleyin.
- Android'de Ayarlar > Uygulamalar bölümünde tanımadığınız, yakın zamanda kurulmuş bir uygulama var mı bakın. "Erişilebilirlik" izni isteyen bilinmeyen uygulamalar özellikle tehlikelidir.
Kart bilgisi ya da şifre girdiyseniz
- Bankanızı hemen arayın. Kartı kapattırın, yeni kart isteyin. Mobil uygulamadan kartı geçici olarak kapatmak da ilk anda işe yarar.
- Son işlemlere bakın, tanımadığınız harcamalara itiraz edin.
- Mobil ve internet bankacılığı şifrenizi değiştirin.
- e-Devlet şifrenizi girdiyseniz değiştirin ve e-Devlet'te "Giriş Kayıtlarım" bölümünü kontrol edin.
- Ekran görüntülerini saklayın; para çıktıysa savcılığa veya kolluğa şikâyette bu kayıtlar gerekir.
İşyerinde çalışanları bilgilendirin
Aynı yöntem e-postayla da geliyor: "Faturanız ektedir", "Kargo teslim edilemedi" başlıklı e-postalar şirket bilgisayarına zararlı yazılım bulaştırmak için kullanılıyor. Kısa bir bilgilendirme ve şüpheli mesajı kime soracaklarını bilmeleri, çalışanların en güçlü savunmasıdır. İşyeri ağında DNS filtrelemesi gibi teknik önlemler de bilinen zararlı alan adlarını otomatik engeller.
İşletmeniz için oltalamaya karşı teknik önlemleri network güvenliği sayfamızda anlattık. Telefonunuza şüpheli bir uygulama kurulduğunu düşünüyorsanız Tokat'ta teknik destek ekibimize gösterebilirsiniz.
Sık sorulan sorular
Kargo şirketleri SMS ile ödeme ister mi?
Sahte linke tıkladım ama hiçbir şey girmedim, sorun olur mu?
Kart bilgilerimi girdim, ne yapmalıyım?
Sahte SMS'i nereye bildirebilirim?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…