WordPress, kurumsal sitelerden e-ticarete kadar çok sayıda sitede kullanılır. Bu yaygınlık, saldırganların otomatik araçlarla binlerce WordPress sitesini aynı anda taramasına yol açar. Sitelerin ele geçirilmesinin nedeni çoğu zaman WordPress'in kendisi değil, güncellenmeyen eklentiler, zayıf parolalar ve bakımı yapılmayan kurulumlardır.
Ele geçirilen sitede ne olur?
- Siteye gizli spam sayfaları ve bağlantılar eklenir; arama motorlarında itibar düşer.
- Ziyaretçiler zararlı sitelere yönlendirilir.
- Tarayıcılar siteyi tehlikeli olarak işaretler.
- Form verileri ve müşteri bilgileri çalınabilir.
- Sunucu, spam e-posta göndermek için kullanılabilir.
En yaygın nedenler
Güncellenmeyen eklenti ve temalar
Eklentilerde bulunan açıklar düzenli olarak yayınlanır ve saldırganlar bu açıkları hızla tarar. Site yapıldıktan sonra yıllarca güncellenmeyen eklentiler en büyük risktir.
Korsan temalar
Ücretli tema ve eklentilerin ücretsiz dağıtılan kopyaları sıklıkla gizli zararlı kod içerir.
Zayıf yönetici hesapları
"admin" kullanıcı adı ve basit parolalar, giriş sayfasına yapılan otomatik denemelere karşı savunmasızdır.
Temel önlemler
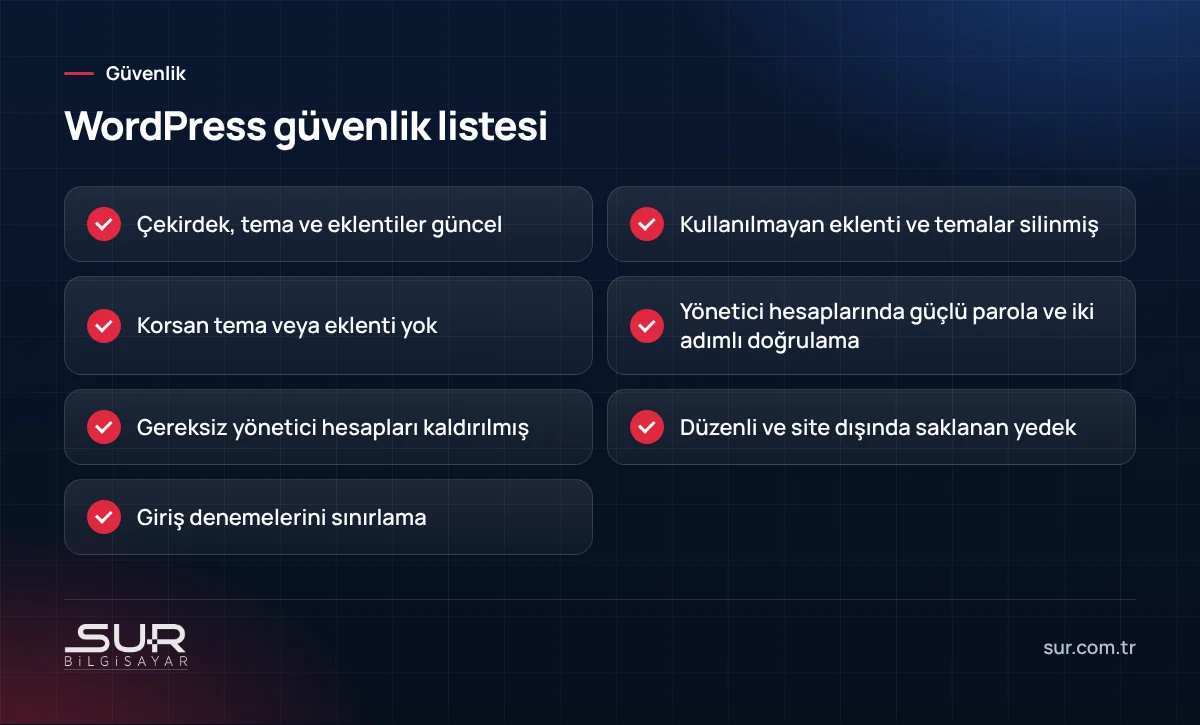
WordPress çekirdeği, tema ve eklentiler düzenli olarak güncellenmeli; güncellemeden önce yedek alınmalıdır. Kullanılmayan eklenti ve temalar devre dışı bırakmakla yetinilmeyip silinmelidir. Yönetici hesaplarında güçlü parola ve iki adımlı doğrulama kullanılmalı, siteyle işi biten ajans veya çalışanların hesapları kaldırılmalıdır. Giriş denemelerini sınırlayan bir yapı ve hosting tarafında web uygulama güvenlik duvarı ek koruma sağlar.
Yedek
Sitenin dosyaları ve veritabanı düzenli olarak yedeklenmeli ve yedeklerin bir kopyası hosting dışında tutulmalıdır. Hacklenen bir sitede en hızlı çözüm çoğu zaman temiz bir yedeğe dönmektir; ancak açık kapatılmadan geri dönülürse site kısa sürede yeniden ele geçirilir. Veritabanı yedeği için MySQL yedekleme yazımıza bakabilirsiniz.
Bakım sorumluluğu
Siteyi yapan firma ile sitenin bakımını yapacak kişi aynı olmayabilir. Teslimden sonra güncellemeleri kimin yapacağı, yedeklerin kimde olduğu ve bir sorun olduğunda kimin müdahale edeceği yazılı olarak netleştirilmelidir. Barındırma tarafı için hosting mi VPS mi yazımızı okuyabilirsiniz.
Sur Bilgisayar olarak kurumsal web sitelerini güvenlik odaklı, gereksiz eklentiden arındırılmış yapıyla geliştiriyoruz. Ayrıntılar için web yazılım hizmetleri sayfamıza bakabilirsiniz.
Sık sorulan sorular
Sitem hacklendi, ne yapmalıyım?
Çok eklenti kullanmak sorun mu?
Ücretli temayı ücretsiz indirdim, sorun olur mu?
Bu konuda destek mi lazım?
Kurumsal portal, intranet/extranet, e-ticaret ve web tabanlı iş uygulamaları geliştiriyoruz. 2005’ten beri kamu kurumları ve firmalara özel…