Yapay zekâ araçları hızla "soru-cevap" aşamasından "iş yapan" aşamaya geçiyor. E-posta kutusunu okuyup yanıt taslağı hazırlayan, takvime toplantı ekleyen, dosyaları düzenleyen, CRM'e kayıt giren veya web sitesinde işlem yapan yapay zekâ ajanları artık birçok üründe sunuluyor. Bu araçlar verimlilik sağlar; ancak onlara verilen her yetki, yeni bir güvenlik sorusu doğurur.
Aşırı yetki riski
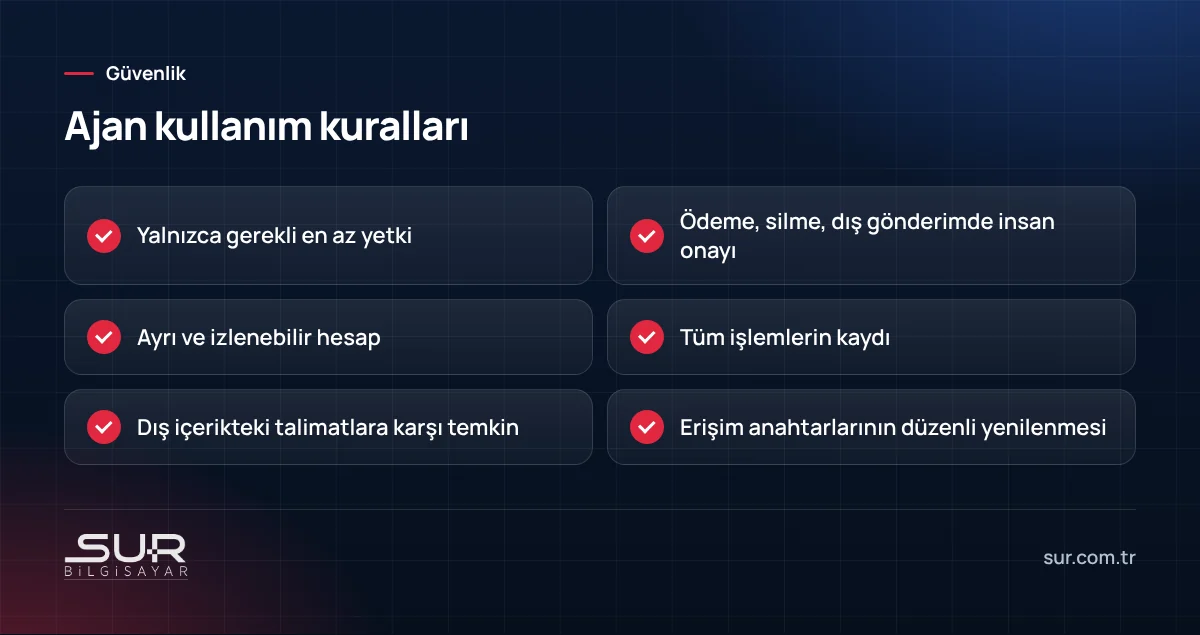
Kurulumu kolaylaştırmak için ajanlara çoğu zaman tam yetki verilir: tüm e-postaları okuma ve gönderme, tüm dosyalara erişim, sistemlerde yönetici yetkisi. Ajanın yanlış bir işlem yapması veya ele geçirilmesi durumunda etkisi bu yetkiler kadar büyük olur. Temel kural, ajana yalnızca yapması gereken iş için gereken en az yetkiyi vermektir.
Zararlı içerikle yönlendirme
Ajanlar okudukları içeriği talimat olarak yorumlayabilir. Bir saldırgan, ajanın okuyacağı bir e-postaya veya web sayfasına gizli talimatlar yerleştirerek ajanı belirli dosyaları dışarı göndermeye veya beklenmeyen işlemler yapmaya yönlendirmeye çalışabilir. Bu yöntem İngilizcede "prompt injection" olarak adlandırılır ve tamamen önlenmesi zor bir risktir. Bu yüzden ajanların dışarıdan gelen içerikle çalıştığı senaryolarda kritik işlemler insan onayına bağlanmalıdır.
İnsan onayı
Ödeme yapma, dosya silme, şirket dışına e-posta veya dosya gönderme ve yetki değiştirme gibi geri alınması zor işlemler, ajan tarafından hazırlanıp bir çalışan tarafından onaylanmalıdır. Bu adım verimliliği biraz azaltır ama büyük hataları önler.
Kayıt ve izlenebilirlik
- Ajanlar mümkünse ayrı bir hesapla çalışmalı, böylece yaptıkları işlemler ayırt edilebilmelidir.
- Ajanın yaptığı tüm işlemler kayıt altına alınmalıdır.
- Ajanın kullandığı erişim anahtarları güvenli saklanmalı ve düzenli yenilenmelidir.
Kişisel veri
Ajanlar müşteri e-postaları, personel dosyaları ve finansal veriler gibi kişisel veriler işleyebilir. Hangi verilerin hangi hizmete gönderildiği, nerede işlendiği ve saklandığı KVKK açısından değerlendirilmelidir. Genel kurallar için işyerinde yapay zekâ kullanımı yazımıza bakabilirsiniz.
Sahte talimatlara karşı
Ajanların yanında çalışanlar da yapay zekâ ile üretilmiş sahte ses ve mesajlarla hedef alınabiliyor. Bu konuda ses klonlama dolandırıcılığı yazımızı okuyabilirsiniz.
Sur Bilgisayar olarak işletmelerin sistem erişimlerini, yetki yapılarını ve ağ güvenliğini gözden geçiriyoruz. Ayrıntılar için network güvenlik sistemi sayfamıza bakabilirsiniz.
Sık sorulan sorular
Yapay zekâ ajanı nedir?
Prompt injection ne demek?
Ajanları hiç kullanmamalı mıyım?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…