Saldırganlar bir sunucuya girmeden önce çoğu zaman parola denemeleri yapar. Uzak masaüstü internete açık bırakılmışsa bu denemeler günde binlerce olabilir. Bu izler Windows olay günlüklerinde kayıtlıdır; ancak kimse bakmadığı sürece hiçbir şey ifade etmez.
Olay Görüntüleyicisi
Windows'ta olay günlüklerine Olay Görüntüleyicisi ile ulaşılır. Güvenlik günlüğünde oturum açma ve kapatma, başarısız denemeler, hesap kilitlenmeleri ve yetki değişiklikleri kayıtlıdır. Her olayın bir kimlik numarası vardır; filtreleme bu numaralarla yapılır. Hangi olayların kaydedileceği denetim ilkesiyle belirlenir; varsayılan ayarlar bazı önemli olayları kaydetmeyebilir.
Neye dikkat edilmeli?
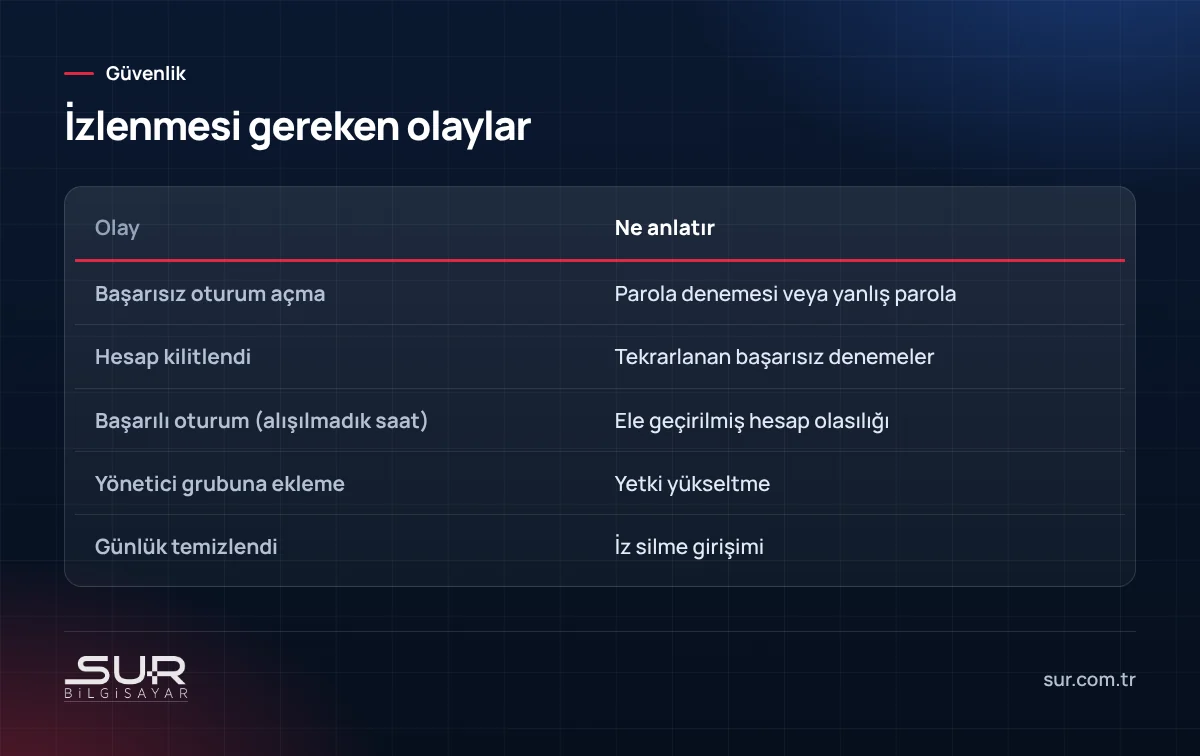
- Kısa sürede çok sayıda başarısız deneme, özellikle "administrator" gibi yaygın hesap adlarıyla.
- Dış IP adreslerinden gelen oturum açma denemeleri.
- Gece veya hafta sonu gibi alışılmadık saatlerde başarılı oturum açmalar.
- Yönetici gruplarına yeni hesap eklenmesi.
- Güvenlik günlüğünün temizlenmesi.
Otomatik izleme
Günlükleri her gün elle incelemek mümkün değildir. Belirli olaylarda e-posta uyarısı üreten görevler, merkezi günlük toplama araçları veya izleme sistemleri kullanılabilir. Birden fazla sunucu ve firewall varsa kayıtların tek bir yerde toplanması, saldırının farklı sistemlerdeki izlerini birleştirmeyi kolaylaştırır.
Önleyici adımlar
Günlükte yoğun deneme görüyorsanız ilk soru, sunucunun neden internetten erişilebilir olduğudur. Uzak masaüstünü internete açmanın riskleri ve VPN ile güvenli erişim için RDP'yi internete açmak yazımıza bakabilirsiniz. Domain ortamında parola ve hesap kilitleme ayarları için domain parola ilkesi yazımızı okuyabilirsiniz.
Günlük boyutu ve saklama
Varsayılan ayarlarda güvenlik günlüğünün boyutu sınırlıdır ve yoğun bir sunucuda eski kayıtlar birkaç gün içinde silinebilir. Bir olay haftalar sonra fark edildiğinde ilgili kayıtlar artık bulunmayabilir. Günlük boyutunun artırılması veya kayıtların merkezi bir sisteme aktarılarak daha uzun süre saklanması bu yüzden önemlidir.
Şüpheli bir şey görürseniz
Başarılı bir yabancı oturum açma görürseniz ilgili hesabın parolasını hemen değiştirin, oturumlarını sonlandırın ve sunucuya o saatten sonra ne yapıldığını inceleyin. Kayıtları silmeyin; ileride inceleme için gerekebilir. Durumun ciddiyetine göre uzman desteği almak ve gerekiyorsa kişisel veri ihlali yükümlülüklerini değerlendirmek gerekir.
Sur Bilgisayar olarak sunucu ve firewall günlüklerinin izlenmesi, uzaktan erişimin güvenli hâle getirilmesi ve ağ güvenliği çalışmaları yapıyoruz. Ayrıntılar için network güvenlik sistemi sayfamıza bakabilirsiniz.
Sık sorulan sorular
Her başarısız oturum açma bir saldırı mıdır?
Hangi kayıtlara bakmalıyım?
Günlükleri her gün elle mi incelemeliyim?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…