Kamu kurumlarında bilgi güvenliğine yönelik tedbirler, 2019 yılında yayımlanan Bilgi ve İletişim Güvenliği Tedbirleri konulu Cumhurbaşkanlığı genelgesiyle önemli bir çerçeveye kavuştu. Bu genelge doğrultusunda Cumhurbaşkanlığı Dijital Dönüşüm Ofisi tarafından hazırlanan Bilgi ve İletişim Güvenliği Rehberi, kamu kurumlarının ve kritik altyapı işletmecilerinin uygulaması gereken asgari güvenlik tedbirlerini tanımlar. Rehber zaman içinde güncellendiği için uygulamada her zaman en güncel sürüm esas alınmalıdır.
Rehberin mantığı
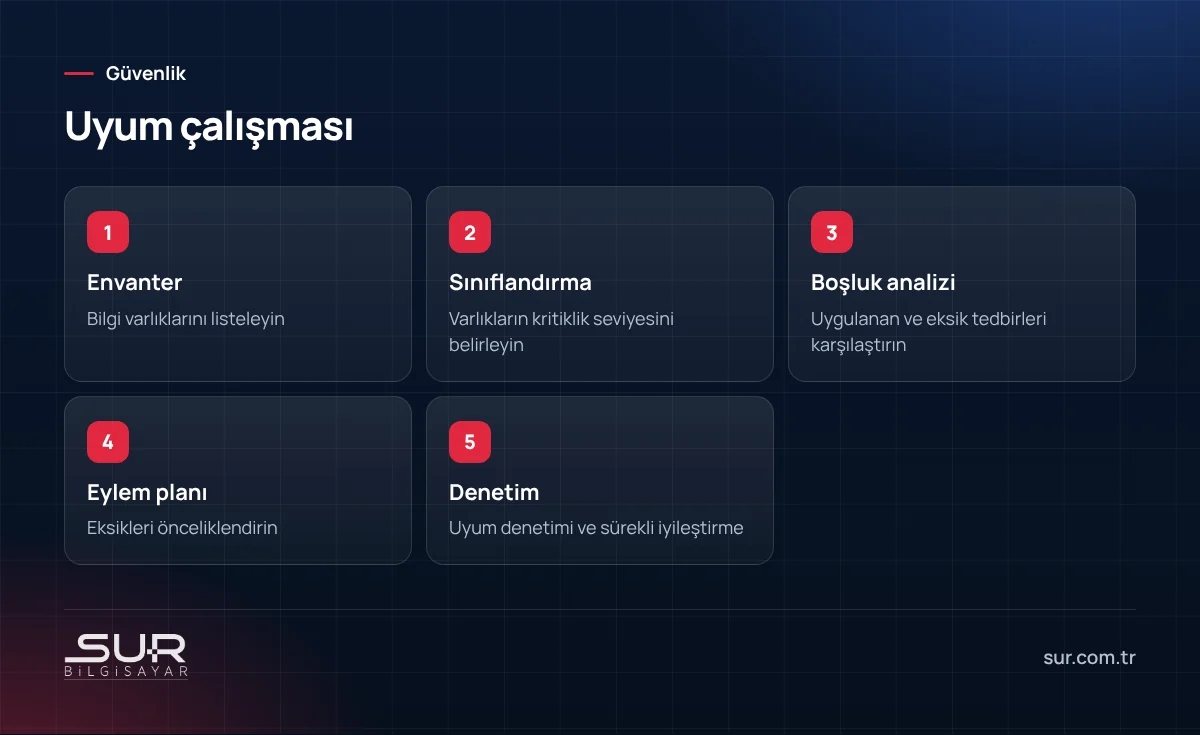
Rehber, tek tip bir kontrol listesi yerine risk tabanlı bir yaklaşım benimser. Kurum önce sahip olduğu bilgi varlıklarını (sunucular, uygulamalar, veritabanları, ağ cihazları, kişisel veriler) listeler. Ardından bu varlıkların kritiklik seviyesi belirlenir. Uygulanması gereken tedbirler, varlığın kritiklik seviyesine göre değişir.
Tedbir alanları
Rehberde tedbirler farklı ana başlıklar altında gruplanır. Genel olarak şu alanları kapsar:
- Ağ ve sistem güvenliği.
- Yedekleme ve iş sürekliliği.
- Kimlik doğrulama ve erişim yönetimi.
- Kayıt (log) yönetimi ve izleme.
- Uygulama ve veri güvenliği.
- Taşınabilir cihaz ve mobil güvenlik.
- Fiziksel mekân güvenliği.
- Personel güvenliği ve farkındalık.
Kurumlar ne yapmalı?
Uyum çalışması genellikle bir varlık envanteri ve mevcut durumun rehberle karşılaştırıldığı bir boşluk analiziyle başlar. Eksik tedbirler önceliklendirilerek bir eylem planına dönüştürülür. Uyum durumu belirli aralıklarla denetlenir ve sonuçlar raporlanır. Bu çalışma tek seferlik değil, sürekli bir süreçtir.
Küçük kurumlar için
Sınırlı BT kaynağına sahip küçük belediyeler ve kurumlar için rehberin tamamı bir anda uygulanabilir görünmeyebilir. Bu durumda en kritik varlıklardan ve en etkili tedbirlerden başlamak gerekir: güvenilir yedekleme, güncel sistemler, güvenli uzaktan erişim, ağ ayrımı ve kayıt tutma. Belediyeler özelinde öncelikler için belediye BT altyapısı yazımıza bakabilirsiniz.
Tedarikçiler açısından
Kamu kurumlarına yazılım, donanım veya hizmet sağlayan firmalar, sundukları ürün ve hizmetlerin rehberdeki tedbirlerle uyumlu olmasını sağlamalıdır. Örneğin uygulamalarda güvenli kimlik doğrulama, kayıt tutma, yerli veri saklama gereksinimleri ve uzaktan destek erişiminin kontrollü olması beklenir.
Diğer düzenlemeler
Siber güvenlik alanındaki yasal çerçeve genişlemeye devam ediyor. Siber Güvenlik Kanunu hakkında 7545 sayılı kanun yazımıza, kişisel veri ihlallerinde yapılacaklar için KVKK veri ihlali yazımıza bakabilirsiniz.
Sur Bilgisayar olarak kamu kurumlarına ağ güvenliği, yedekleme ve yazılım hizmetleri sunuyoruz. Ayrıntılar için network güvenlik sistemi sayfamıza bakabilirsiniz.
Sık sorulan sorular
Rehber hangi kurumları kapsar?
Rehberin güncel sürümüne nereden ulaşılır?
Tedarikçi olarak beni ilgilendirir mi?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…