İşyerlerindeki güvenlik olaylarının çok büyük kısmı bir tıklamayla başlıyor: sahte bir kargo e-postasındaki link, fatura gibi görünen bir ek, arama sonuçlarında öne çıkan sahte bir indirme sitesi. Çalışanları bilgilendirmek şart, ama yorgun bir öğleden sonra herkes hata yapabilir. DNS filtreleme, o tıklamanın sonucunu bağlantı kurulmadan engelleyen basit ve etkili bir katman. Bu yazıda nasıl çalıştığını ve işyerinde nasıl kurulduğunu anlatıyoruz.
DNS nedir, filtreleme nasıl çalışır?
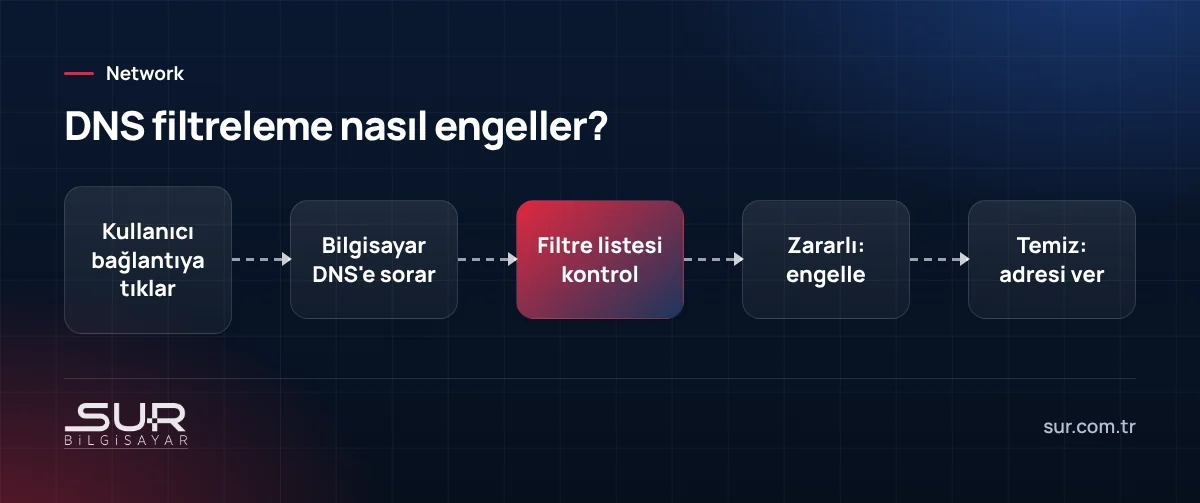
Tarayıcıya bir adres yazdığınızda ya da bir linke tıkladığınızda, bilgisayar önce DNS sunucusuna "bu alan adının IP adresi ne?" diye sorar. Normal bir DNS cevabı verir. Filtreli bir DNS ise önce adı kendi listeleriyle karşılaştırır: bilinen oltalama sitesi mi, zararlı yazılım dağıtıyor mu, yeni kurulmuş şüpheli bir alan adı mı, işyerinde engellenmesi istenen bir kategoride mi? Eğer öyleyse gerçek adresi vermez; kullanıcı bir uyarı sayfası görür ya da sayfa hiç açılmaz.
Bu yaklaşımın güzel yanı, her cihazda program kurmadan bütün ağı korumasıdır: bilgisayarlar, telefonlar, yazıcılar, kameralar.
Neleri engelleyebilirsiniz?
- Güvenlik kategorileri: Oltalama, zararlı yazılım, fidye yazılımının haberleştiği sunucular, yeni kaydedilmiş şüpheli alan adları. Bunlar her işyerinde açık olmalı.
- İçerik kategorileri: Kumar, yetişkin içerik, korsan yazılım siteleri. İşyeri politikasına göre seçilir.
- Verimlilik kategorileri: Sosyal medya, video, oyun. Bunları engellemek bir yönetim kararıdır; mesai saatlerine göre kural yazmak daha esnek bir çözümdür.
Kurulum seçenekleri
- Bulut DNS filtreleme servisi: Modem veya firewall'da DNS sunucusu olarak servisin adresini girersiniz. Küçük işyerleri için en hızlı başlangıç.
- Firewall'un web/DNS filtreleme özelliği: UTM ve yeni nesil firewall'larda yerleşik gelir; kategori listeleri lisansla güncellenir. Raporlama ve kullanıcı bazlı kural avantajı vardır.
- Domain ağında iç DNS: Active Directory kullanan işyerlerinde iç DNS sunucusu, dışarı sorgularını filtreli servise yönlendirecek şekilde ayarlanır.
Atlatılmasını önlemek
Bir kullanıcı bilgisayarındaki DNS ayarını değiştirirse ya da tarayıcının "güvenli DNS" (DNS over HTTPS) özelliği açıksa filtre atlanabilir. Bunu önlemek için:
- Firewall'da iç ağdan dışarıya giden DNS trafiğine (port 53) yalnızca sizin DNS sunucunuza izin verin.
- Bilinen DNS-over-HTTPS servislerini firewall'da veya tarayıcı ilkeleriyle kısıtlayın.
- Kullanıcılara yönetici yetkisi vermeyin.
Sınırları
DNS filtreleme her şeyi durdurmaz. USB bellekle gelen zararlıyı, IP adresiyle doğrudan bağlanan bir yazılımı ya da henüz listelere girmemiş yepyeni bir oltalama sitesini kaçırabilir. Bu yüzden antivirüs/EDR, güncel sistemler, e-posta filtrelemesi ve çalışan farkındalığıyla birlikte bir katman olarak düşünülmeli. Fidye yazılımına karşı diğer katmanlar için kontrol listemize bakabilirsiniz.
Misafir ağı olan işyerlerinde, misafir trafiği için de aynı filtreyi uygulamak hem güvenlik hem yasal sorumluluk açısından iyi bir uygulama. İşyerinize DNS ve web filtrelemesi kurmak için Tokat'ta network güvenliği ekibimizle görüşebilirsiniz.
Sık sorulan sorular
DNS filtreleme nasıl çalışır?
DNS filtreleme antivirüsün yerini tutar mı?
Çalışanlar DNS filtrelemesini atlatabilir mi?
Ev için de kullanılabilir mi?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…