Veri sızıntıları her zaman karmaşık siber saldırılarla olmaz. Bir çalışanın müşteri listesini USB belleğe kopyalayıp götürmesi veya muhasebe bilgisayarının ekranı açıkken masadan kalkılması da ciddi sonuçlar doğurabilir. Active Directory kullanan işletmelerde bu iki risk, grup ilkesiyle merkezi olarak azaltılabilir.
USB depolama engelleme
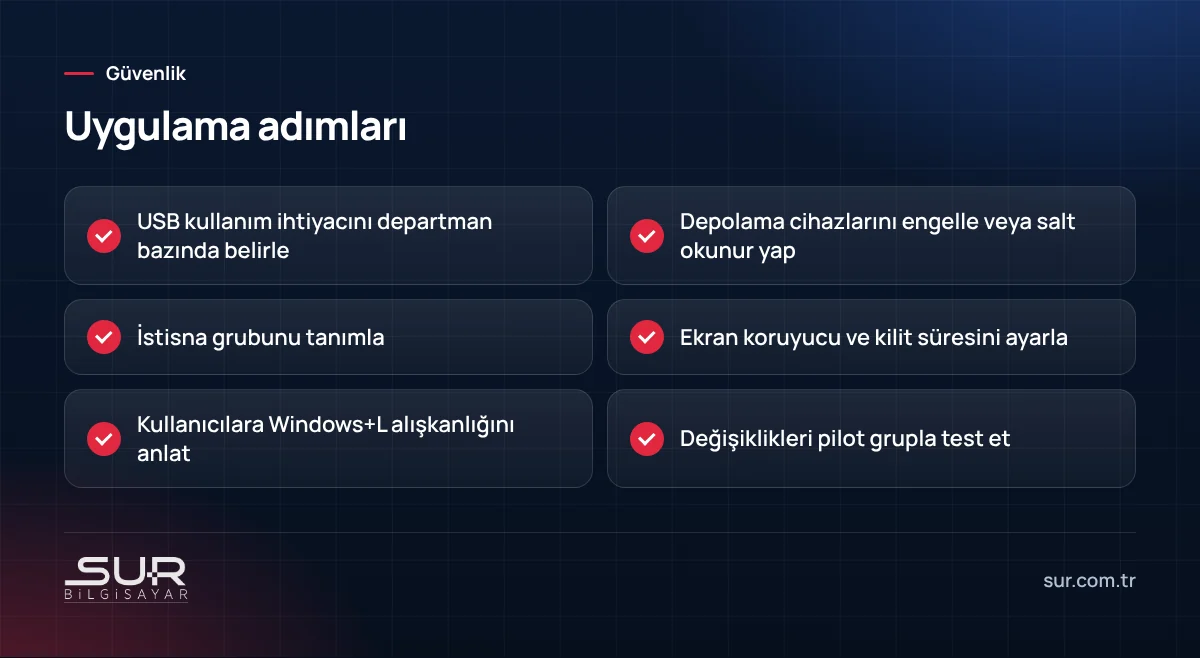
Grup ilkesinde çıkarılabilir depolama cihazlarına erişim için ayrıntılı ayarlar bulunur. Bu ayarlarla USB bellek ve harici disklere yazma engellenebilir, okuma ve yazma tamamen kapatılabilir veya cihazlar salt okunur yapılabilir. Klavye, fare ve yazıcı gibi depolama dışı cihazlar bu ayarlardan etkilenmez.
İstisnalar
Bazı birimlerin dışarıdan dosya alması veya müşteriye belge vermesi gerekebilir. İlke, belirli kullanıcı veya bilgisayar gruplarına uygulanmayacak şekilde yapılandırılabilir. Bu istisnaların kimde olduğu ve neden verildiği kayıt altına alınmalıdır. Daha gelişmiş çözümlerde yalnızca şirketin şifreli USB bellekleri tanınacak şekilde cihaz bazlı izin de verilebilir.
Otomatik ekran kilidi
Belirli bir süre işlem yapılmadığında ekranın kilitlenmesi ve yeniden açmak için parola istenmesi grup ilkesiyle tüm bilgisayarlara uygulanabilir. Bu ayar, özellikle ortak alanlarda, vezne ve danışma masalarında ve kişisel veri işlenen bilgisayarlarda önemlidir. Kullanıcılara masadan kalkarken Windows ve L tuşlarıyla ekranı kilitleme alışkanlığı da kazandırılmalıdır.
KVKK açısından
Bu tür ayarlar, kişisel verilerin korunmasına yönelik teknik tedbirler arasında değerlendirilebilir. Tek başına yeterli değildir; yetkilendirme, kayıt tutma ve personel bilgilendirmesiyle birlikte ele alınmalıdır.
Domain yoksa
Domain bulunmayan küçük ofislerde benzer ayarlar her bilgisayarda yerel olarak yapılabilir, ancak merkezi yönetim ve takip zorlaşır. Bilgisayar sayısı arttıkça domain yapısının avantajları belirginleşir; ayrıntılar için Active Directory yazımıza, parola tarafı için domain parola ilkesi yazımıza bakabilirsiniz.
Diğer veri kanalları
USB'yi kapatmak tek başına veri sızıntısını önlemez. Kişisel e-posta, bulut depolama siteleri ve mesajlaşma uygulamaları da veri çıkarmak için kullanılabilir. Bu kanallar için web filtreleme, e-posta kuralları ve yetkilendirme gibi tamamlayıcı önlemler değerlendirilmelidir. Web filtreleme seçenekleri için işyerinde web filtreleme yazımıza bakabilirsiniz.
Sur Bilgisayar olarak domain ortamında grup ilkeleri, kullanıcı yetkileri ve güvenlik ayarlarını yapılandırıyoruz. Ayrıntılar için sunucu kurulum ve bakım sayfamıza bakabilirsiniz.
Sık sorulan sorular
USB'yi tamamen kapatırsam klavye ve fare çalışır mı?
Bazı kullanıcıların USB kullanması gerekiyor. Ne yapmalıyım?
Ekran kilidi süresi ne kadar olmalı?
Bu konuda destek mi lazım?
Windows Server ve Linux sunucu kurulumu, bakım ve optimizasyon, Veeam yedekleme, IIS yapılandırması ile SQL Server, MySQL ve Firebird…