Web siteleri, uygulamalar, e-posta ve veritabanları için Linux sunucular yaygın olarak kullanılır. İnternete açılan bir sunucu, dakikalar içinde otomatik tarama ve şifre deneme saldırılarıyla karşılaşır. Temel güvenlik adımlarının ilk günden uygulanması, sonradan yaşanacak büyük sorunları önler.
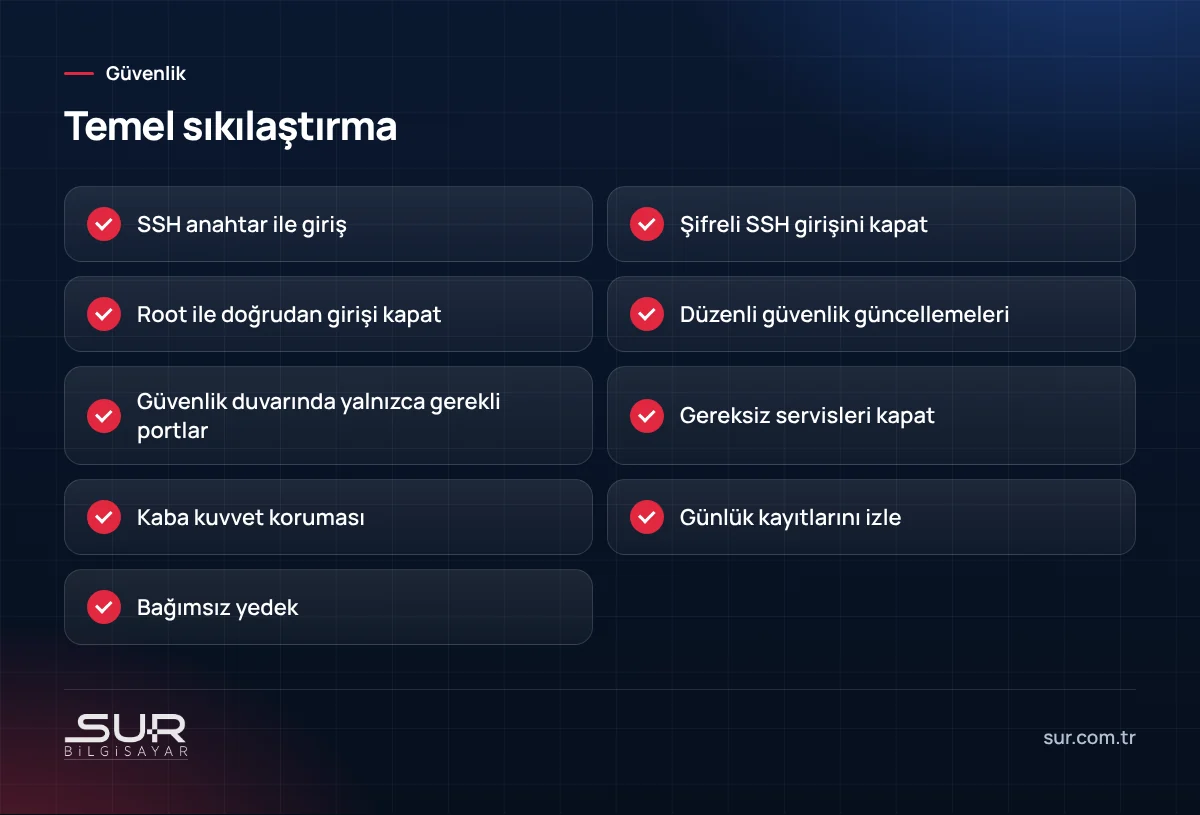
SSH anahtar ile giriş
Sunucuya yönetim için bağlanırken şifre yerine SSH anahtarı kullanılmalı, şifreyle giriş kapatılmalıdır. Bu, şifre deneme saldırılarını etkisiz hâle getirir.
Root girişi
Root kullanıcısıyla doğrudan SSH girişi kapatılmalıdır. Yönetim işlemleri kişisel kullanıcılarla ve yetki yükseltme yoluyla yapılmalıdır; böylece kimin ne yaptığı kayıt altına alınır.
Güncellemeler
İşletim sistemi ve kurulu paketlerin güvenlik güncellemeleri düzenli uygulanmalıdır. Güncelleme planı ve yedek için sunucu güncellemeleri.
Güvenlik duvarı
Yalnızca kullanılan hizmetlerin portları açık olmalıdır. Veritabanı portları internete açılmamalı; yönetim erişimi mümkünse belirli IP adresleri veya VPN ile sınırlanmalıdır.
Gereksiz servisler
Kullanılmayan servisler kapatılmalı ve kaldırılmalıdır. Her açık servis, olası bir saldırı yüzeyidir.
Kaba kuvvet koruması
Art arda başarısız giriş denemesi yapan IP adreslerini geçici olarak engelleyen araçlar, gürültüyü ve riski azaltır.
Kullanıcılar ve yetkiler
Her yöneticinin ayrı kullanıcısı olmalı, ayrılan kişilerin erişimleri ve anahtarları kaldırılmalıdır. Web uygulamaları gereğinden fazla yetkiyle çalıştırılmamalıdır.
Günlük kayıtları
Giriş denemeleri, hata kayıtları ve sistem günlükleri düzenli izlenmelidir. Beklenmeyen girişler erken fark edilmelidir.
Web uygulaması
Sunucu güvenli olsa bile üzerinde çalışan web uygulaması açık barındırabilir. Uygulama ve eklentiler güncel tutulmalı, güvenlik başlıkları kullanılmalıdır; ayrıntılar için güvenlik başlıkları.
Yedek
Sunucudan bağımsız, farklı bir konumda tutulan yedekler olmalıdır. Veritabanları için tutarlı yedek yöntemi kullanılmalıdır; veritabanı yedekleme yazılımımız MySQL dahil veritabanlarını her gün belirlenen saatte yedekler, şifreler ve 3 ayrı konuma gönderir.
Windows mu Linux mu?
Sunucu işletim sistemi seçimi için Windows Server mı Linux mu yazımıza bakabilirsiniz.
Sur Bilgisayar olarak Tokat'ta Linux ve Windows sunucu kurulumu, güvenlik sıkılaştırması ve bakımı konusunda hizmet veriyoruz. Ayrıntılar için sunucu kurulum ve bakım hizmetleri sayfamıza bakabilirsiniz.
Sık sorulan sorular
SSH portunu değiştirmek yeterli mi?
Güncellemeler sunucuyu bozar mı?
Hangi portlar açık olmalı?
Bu konuda destek mi lazım?
Windows Server ve Linux sunucu kurulumu, bakım ve optimizasyon, Veeam yedekleme, IIS yapılandırması ile SQL Server, MySQL ve Firebird…