Birçok işyerinde ortak klasör, "Ortak" adında tek bir paylaşımdır ve herkes içindeki her şeyi görür, değiştirir, silebilir. Maaş tabloları, personel dosyaları, teklifler ve müşteri sözleşmeleri aynı yerde durur. Bu düzen hem bilgi güvenliği hem kişisel verilerin korunması açısından risklidir. Doğru bir NTFS ve paylaşım izni yapısı bu sorunu çözer.
İki katmanlı izin
Windows'ta bir paylaşımlı klasöre ağ üzerinden erişimde iki ayrı izin uygulanır:
- Paylaşım izni: Yalnızca ağ üzerinden erişimde geçerlidir ve daha kaba ayarlar sunar.
- NTFS izni: Klasör ve dosyanın kendisine uygulanır; okuma, yazma, değiştirme, silme gibi ayrıntılı izinler içerir.
İkisi birlikte değerlendirilir ve daha kısıtlayıcı olan geçerli olur. Yaygın uygulama, paylaşım iznini kimliği doğrulanmış kullanıcılara geniş vermek, asıl ayrımı NTFS izinleriyle yapmaktır.
Grup bazlı yetkilendirme
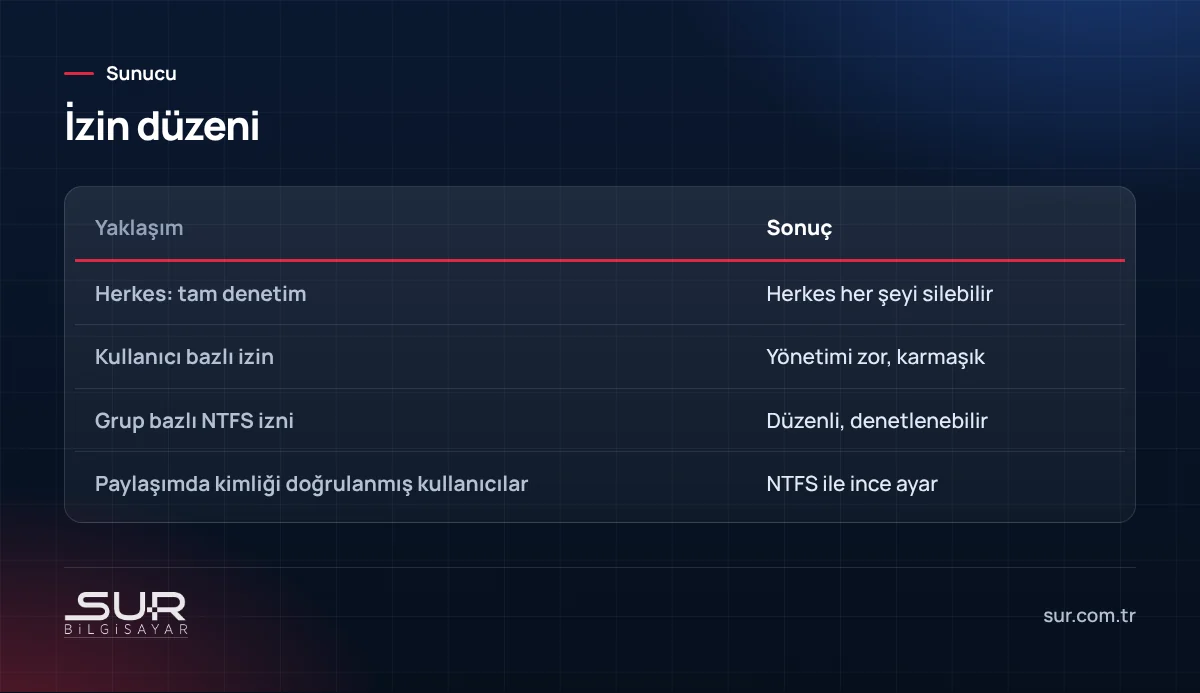
İzinleri kullanıcılara tek tek vermek, zamanla kimsenin anlayamadığı bir izin karmaşasına yol açar. Bunun yerine departman veya rol bazlı gruplar oluşturulur (Muhasebe, Satış, Yönetim) ve klasör izinleri bu gruplara verilir. Yeni çalışan geldiğinde yalnızca ilgili gruba eklenir; ayrıldığında gruptan çıkarılır. Domain yapısı olan işyerlerinde bu gruplar Active Directory'de tutulur; ayrıntılar Active Directory yazımızda.
Sık yapılan hatalar
- Herkes'e tam denetim: En yaygın ve en riskli ayar.
- Devralmayı rastgele kırmak: Alt klasörlerde izin devralmasını kapatıp farklı izinler vermek, zamanla kimin neye eriştiğinin bilinmemesine yol açar.
- Silme yetkisinin gereksiz verilmesi: Birçok kullanıcı dosya oluşturup düzenlemeli ama klasör silmemelidir.
- Yönetici hesabıyla çalışmak: Kullanıcılar yönetici hesabıyla çalışırsa izinlerin anlamı kalmaz.
Erişim tabanlı numaralandırma
Bu özellik açıldığında kullanıcılar yalnızca erişim yetkileri olan klasörleri görür. Muhasebe klasörünü göremeyen biri, o klasörün varlığından da haberdar olmaz. Hem düzen hem merak kaynaklı denemeler açısından faydalıdır.
Fidye yazılımı ve izinler
Fidye yazılımı, bulaştığı kullanıcının yetkileriyle çalışır. Bir kullanıcı tüm paylaşımlara yazabiliyorsa, onun bilgisayarındaki zararlı da tüm paylaşımları şifreleyebilir. En az yetki ilkesi, olası bir saldırının etkisini sınırlar. Yedekler ve gölge kopyalar da bu yüzden kritik önemdedir.
Sur Bilgisayar olarak dosya sunucularında klasör yapısı, grup bazlı izin düzeni ve gölge kopya ayarlarını yapıyoruz. Ayrıntılar için sunucu kurulum ve bakım sayfamıza bakabilirsiniz.
Sık sorulan sorular
Paylaşım izni ile NTFS izni arasındaki fark nedir?
Herkes'e tam denetim vermek neden sorun?
İzinleri kullanıcılara tek tek mi vermeliyim?
Bu konuda destek mi lazım?
Windows Server ve Linux sunucu kurulumu, bakım ve optimizasyon, Veeam yedekleme, IIS yapılandırması ile SQL Server, MySQL ve Firebird…