İkinci veya üçüncü şubeyi açan işletmeler aynı soruyla karşılaşır: Şubeler merkezdeki ticari programa, dosya sunucusuna ve yazıcılara nasıl erişecek? Kameralar merkezden nasıl izlenecek? En yaygın ve ekonomik çözüm, şubeleri internet üzerinden şifreli bir tünelle birbirine bağlayan site-to-site VPN'dir.
Nasıl çalışır?
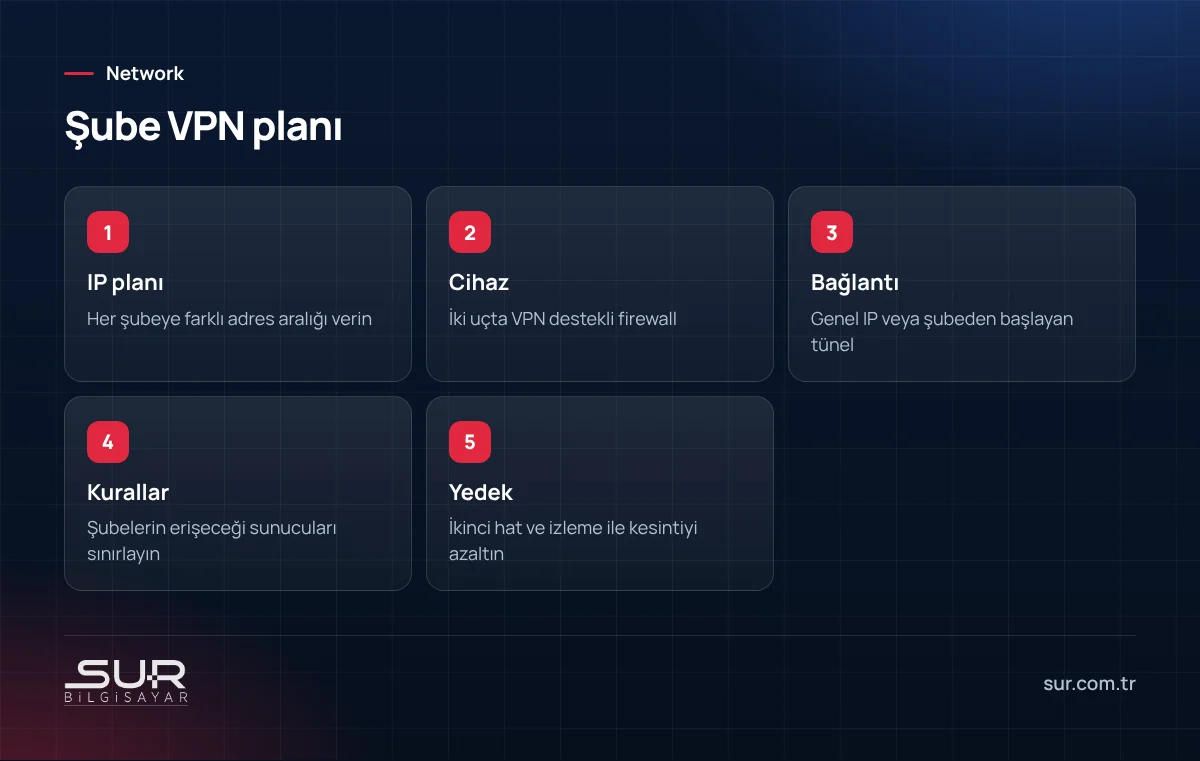
Her lokasyondaki firewall veya VPN destekli yönlendirici, diğer lokasyonla internet üzerinden şifreli bir tünel kurar. Bu tünel kurulduktan sonra şubedeki bilgisayarlar merkezdeki sunuculara aynı binadaymış gibi erişebilir. Kullanıcıların ayrıca VPN programı çalıştırmasına gerek yoktur; bağlantı cihazlar arasında sürekli açıktır.
Gereksinimler
- VPN destekli cihaz: İki uçta da site-to-site VPN destekleyen firewall'lar. Servis sağlayıcı modemleri genellikle bu iş için yeterli değildir.
- Erişilebilir IP: En az bir tarafın (genellikle merkezin) erişilebilir bir genel IP adresi olması gerekir. CGNAT arkasındaki şubelerde tünel şubeden başlatılır; bu konuyu CGNAT ve statik IP yazımızda anlattık.
- Farklı IP aralıkları: Her lokasyon farklı bir adres aralığı kullanmalıdır. İki şube aynı varsayılan aralığı kullanıyorsa önce bu düzeltilmelidir.
Ticari programlar ve performans
Birçok ticari program, istemci bilgisayardan veritabanına doğrudan ağ üzerinden bağlanacak şekilde tasarlanmıştır. Bu programlar aynı binada hızlı çalışırken VPN üzerinden şubede ciddi şekilde yavaşlayabilir; çünkü her işlemde çok sayıda küçük veri alışverişi yapılır. Bu durumda şubenin merkezdeki bir sunucuya uzak masaüstü ile bağlanması daha iyi sonuç verir. Ayrıntılar için ticari programı şubeden kullanmak yazımıza bakabilirsiniz.
Güvenlik kuralları
Tünel kurulunca her şeyin her şeye erişmesine izin vermek yerine, şubelerin yalnızca ihtiyaç duyduğu sunuculara ve portlara erişmesi tanımlanmalıdır. Böylece bir şubede yaşanan güvenlik olayının merkeze yayılması zorlaşır.
Kesintiye karşı
Şubeler için VPN kesintisi, satış ve operasyonun durması demektir. İkinci bir internet hattı (örneğin 5G modem) ile otomatik hat geçişi ve VPN'in yedek hat üzerinden yeniden kurulması değerlendirilmelidir; bu konuyu yedek internet hattı yazımızda anlattık. Tünel durumunun izlenmesi ve kopmalarda bildirim alınması da önemlidir.
Protokol seçimi
Site-to-site VPN'lerde yaygın olarak IPsec kullanılır ve farklı marka cihazlar arasında genellikle uyumludur. Daha yeni protokoller (örneğin WireGuard) bazı cihazlarda daha basit yapılandırma ve iyi performans sunar. Seçim, iki uçtaki cihazların desteğine göre yapılır.
Sur Bilgisayar olarak çok şubeli işletmelerde firewall ve site-to-site VPN kurulumu yapıyoruz. Ayrıntılar için network güvenliği sayfamıza bakabilirsiniz.
Sık sorulan sorular
Site-to-site VPN için iki tarafta da statik IP gerekir mi?
Şubede ticari program yavaş çalışıyor. VPN mi suçlu?
İki şubenin IP aralığı aynıysa ne olur?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…