Bir işletmenin sistemlerine bağlanan tek taraf kendi çalışanları değildir. Ticari program firması veritabanına, kamera firması kayıt cihazına, santral firması telefon sistemine, makine üreticisi üretim bilgisayarına uzaktan bağlanabilir. Bu bağlantılar destek için gereklidir; ancak çoğu zaman kurulup unutulur. Tedarikçi kaynaklı uzaktan erişimler, saldırganların sık kullandığı giriş noktalarından biridir.
Risk nereden gelir?
- Bilgisayar ve sunucularda sürekli açık, gözetimsiz erişim izni olan uzaktan destek programları.
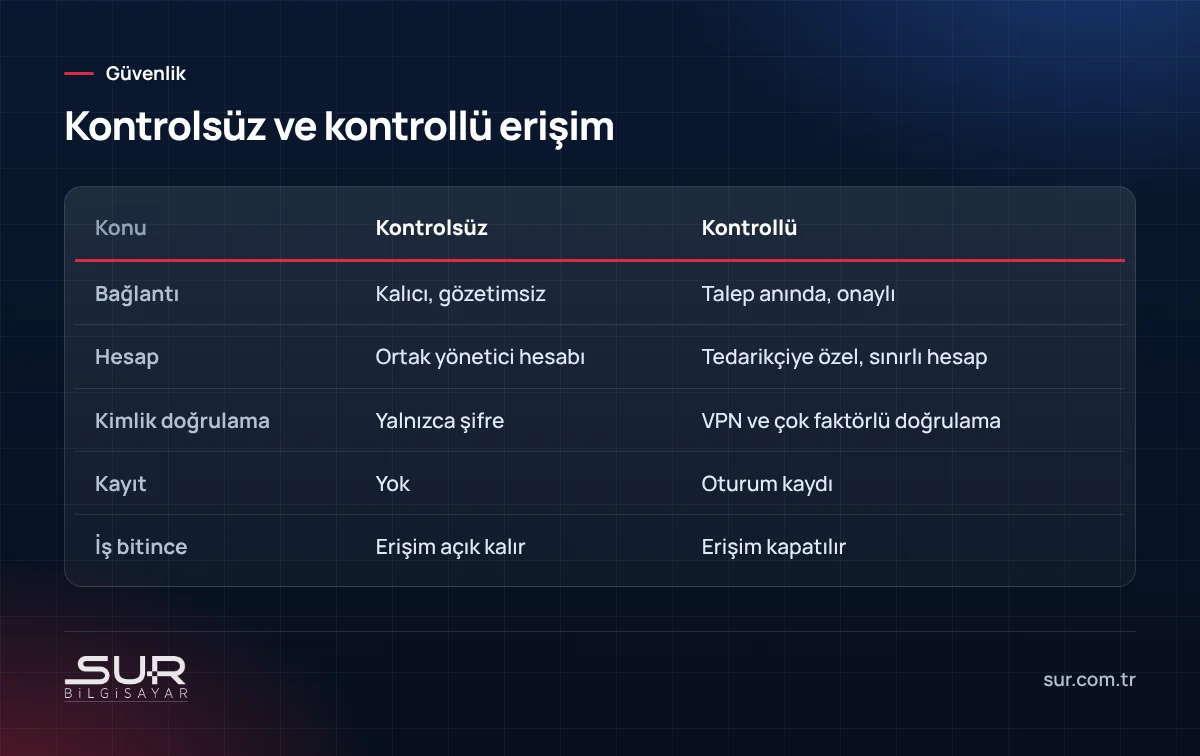
- Tüm müşterilerde aynı veya tahmin edilebilir şifreler.
- Tedarikçiye verilmiş, tam yetkili ortak yönetici hesapları.
- İnternete açılmış uzak masaüstü veya cihaz yönetim portları.
- İlişki bittiği hâlde kapatılmayan erişimler.
Tedarikçinin kendi sistemleri ele geçirildiğinde, saldırgan bu erişimleri kullanarak tüm müşterilere ulaşabilir.
Envanter çıkarın
İlk adım, hangi tedarikçinin hangi sisteme nasıl eriştiğinin listesini çıkarmaktır. Bilgisayar ve sunuculardaki uzaktan erişim programları, firewall'daki port yönlendirmeleri ve VPN hesapları incelenmelidir. Port yönlendirmelerinin riskleri için port yönlendirme riskleri yazımıza bakabilirsiniz.
Kontrollü erişim
Mümkün olan her durumda tedarikçi erişimi, işletmenin onayıyla ve yalnızca destek anında açılmalıdır. Kalıcı erişim gerekiyorsa tedarikçiye özel, sınırlı yetkili bir hesap oluşturulmalı; erişim VPN ve çok faktörlü doğrulama üzerinden sağlanmalıdır. Oturumların kayıt altına alınması, olası bir sorunda ne yapıldığının anlaşılmasını sağlar. Uzaktan erişim yöntemleri için ZTNA ve RDP riskleri yazılarımıza bakabilirsiniz.
Sözleşme
Tedarikçi sözleşmelerinde erişimin nasıl yapılacağı, gizlilik yükümlülükleri, tedarikçinin alacağı güvenlik önlemleri ve tedarikçi tarafında bir olay yaşandığında işletmeye bildirim yükümlülüğü yer almalıdır. Kişisel verilere erişen tedarikçiler için KVKK açısından ayrıca düzenleme gerekebilir.
İlişki bittiğinde
Tedarikçiyle çalışma sona erdiğinde tüm erişimler kapatılmalı, ortak şifreler değiştirilmelidir. Bu adım, ayrılan personel kadar önemlidir; ayrıntılar için personel ayrılırken BT listesi yazımıza bakabilirsiniz.
Ağ ayrımı
Tedarikçinin eriştiği cihaz (örneğin kamera kayıt cihazı veya üretim bilgisayarı) ayrı bir ağ bölümündeyse, bu erişim üzerinden şirketin diğer sistemlerine ulaşmak zorlaşır. Ağ bölümlendirmesi, tedarikçi erişimlerinin etkisini sınırlamanın etkili bir yoludur.
Sur Bilgisayar olarak işletmelerin uzaktan erişim envanterini çıkarıyor, tedarikçi erişimlerini VPN ve sınırlı hesaplarla güvenli hâle getiriyoruz. Ayrıntılar için network güvenlik sistemi sayfamıza bakabilirsiniz.
Sık sorulan sorular
Tedarikçinin kalıcı uzaktan erişimi olması sorun mu?
Hangi tedarikçilerin erişimi olduğunu nasıl bilirim?
Tedarikçiyle sözleşmede neler olmalı?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…