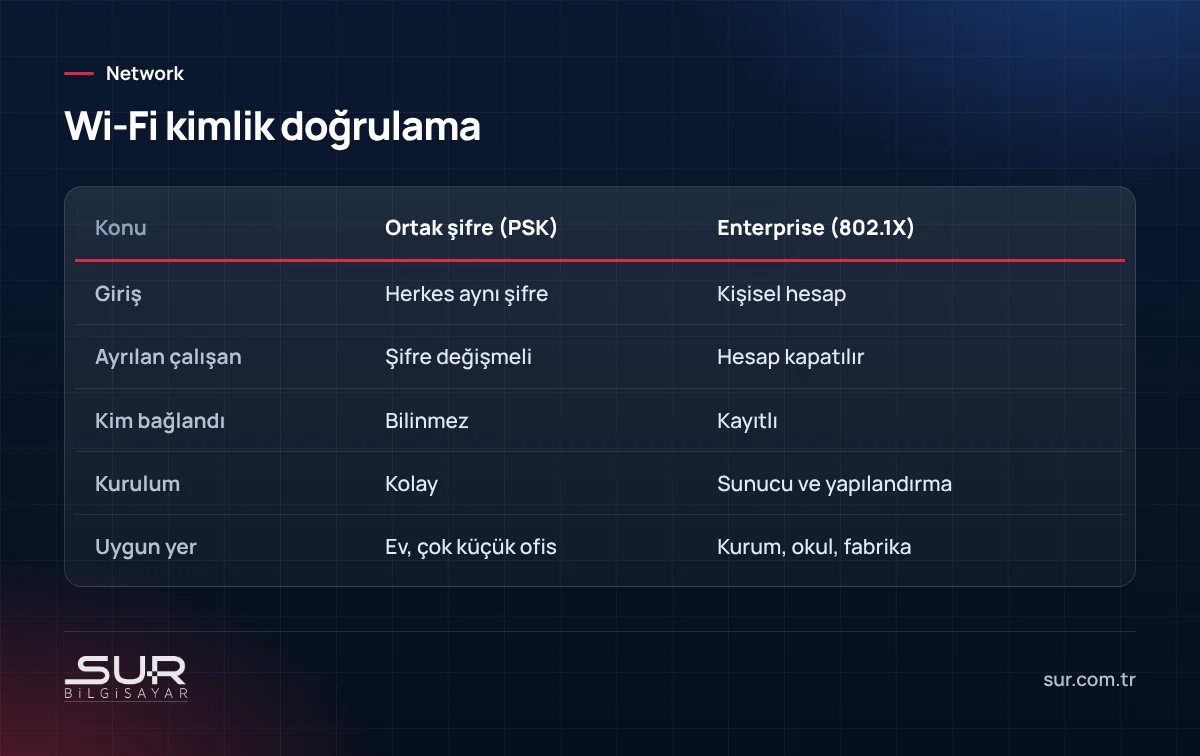
Çoğu işyerinde Wi-Fi şifresi tüm çalışanlarla paylaşılır; zamanla misafirlere, stajyerlere, tedarikçilere de verilir. Yıllar önce ayrılmış bir çalışanın telefonu hâlâ ağa otomatik bağlanabilir. Şifre değiştirildiğinde ise tüm cihazlar tek tek yeniden ayarlanmak zorunda kalır. WPA2/WPA3-Enterprise, bu sorunu her kullanıcının kendi hesabıyla bağlanmasını sağlayarak çözer.
Nasıl çalışır?
Kurumsal kablosuz kimlik doğrulamada kullanıcı Wi-Fi'a bağlanırken ortak bir şifre yerine kendi kullanıcı adı ve şifresini girer (veya cihazında yüklü bir sertifika kullanılır). Erişim noktası bu bilgileri bir RADIUS sunucusuna iletir; sunucu kullanıcıyı doğrularsa bağlantıya izin verir. Domain yapısı olan işyerlerinde RADIUS, Active Directory hesaplarıyla çalışır; yani çalışanlar bilgisayar şifreleriyle Wi-Fi'a da bağlanır.
Avantajları
- Ayrılan çalışan: Hesabı devre dışı bırakıldığında Wi-Fi erişimi de kapanır.
- Kayıt: Hangi kullanıcının hangi cihazla ne zaman bağlandığı bilinir.
- Yetki: Kullanıcı grubuna göre farklı VLAN'lara yönlendirme yapılabilir; örneğin muhasebe ve üretim farklı ağlara düşer.
- Şifre paylaşımı yok: Ortak şifrenin yayılması sorunu ortadan kalkar.
Gereksinimler
- Kurumsal kimlik doğrulamayı destekleyen erişim noktaları.
- Bir RADIUS hizmeti: Windows Server'daki ağ ilkesi sunucusu, bazı firewall'ların yerleşik RADIUS'u ya da bulut tabanlı hizmetler.
- Kullanıcı veritabanı: Active Directory veya RADIUS'un kendi kullanıcı listesi.
- Sunucu sertifikası: Kullanıcıların sahte erişim noktalarına bağlanmasını önlemek için doğru yapılandırılmalıdır.
Misafirler ve cihazlar
Misafirler için ayrı bir misafir ağı ortak şifre veya giriş sayfasıyla sunulmaya devam edebilir. Yazıcı, kamera ve akıllı cihazlar gibi kullanıcı adı giremeyen cihazlar için de ayrı, kısıtlı bir ağ tanımlanır. Bu yapı, okul ve yurtlar gibi yoğun ortamlarda da kullanılır; ayrıntılar okul ve yurt kablosuz ağı yazımızda.
Geçiş sürecinde dikkat
Ortak şifreden kurumsal kimlik doğrulamaya geçerken eski ağ bir süre paralel çalıştırılabilir; kullanıcılar yeni ağa taşındıkça eski ağ kapatılır. Telefonların ve laptopların sertifika uyarısı göstermemesi için sunucu sertifikasının doğru dağıtılması gerekir. Kullanıcılara kısa bir bağlantı rehberi hazırlamak, ilk günlerdeki destek taleplerini ciddi oranda azaltır.
Hangi işyerleri için?
Birkaç kişilik ofislerde ortak şifre ve düzenli şifre değişikliği yeterli olabilir. Çalışan sayısı arttıkça, domain yapısı varsa, çalışan sirkülasyonu yüksekse veya kayıt tutma gerekiyorsa kurumsal kimlik doğrulama hem güvenlik hem yönetim kolaylığı sağlar.
Sur Bilgisayar olarak işyerlerinde RADIUS ve kurumsal kablosuz kimlik doğrulama kurulumu yapıyoruz. Ayrıntılar için network güvenliği sayfamıza bakabilirsiniz.
Sık sorulan sorular
Ortak Wi-Fi şifresinin sakıncası nedir?
Kurumsal kimlik doğrulama için sunucu gerekir mi?
Çalışan ayrılınca ne yapılır?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…