Yıllardır yedeklemenin altın kuralı "3-2-1" olarak bilinir: üç kopya, iki farklı ortam, bir kopya başka bir yerde. Ama fidye yazılımları evrimleşti. Bugünkü saldırganlar ağa girdikten sonra günlerce sessizce dolaşıyor, önce yedekleme sunucusunu, NAS'ı ve bulut yedek hesabını buluyor, onları siliyor ya da şifreliyor, ancak ondan sonra asıl verileri kilitliyor. Bu yüzden kural güncellendi: 3-2-1-1-0. Bu yazıda eklenen kısımları ve değiştirilemez yedeğin nasıl kurulacağını anlatıyoruz.
Eklenen iki rakam
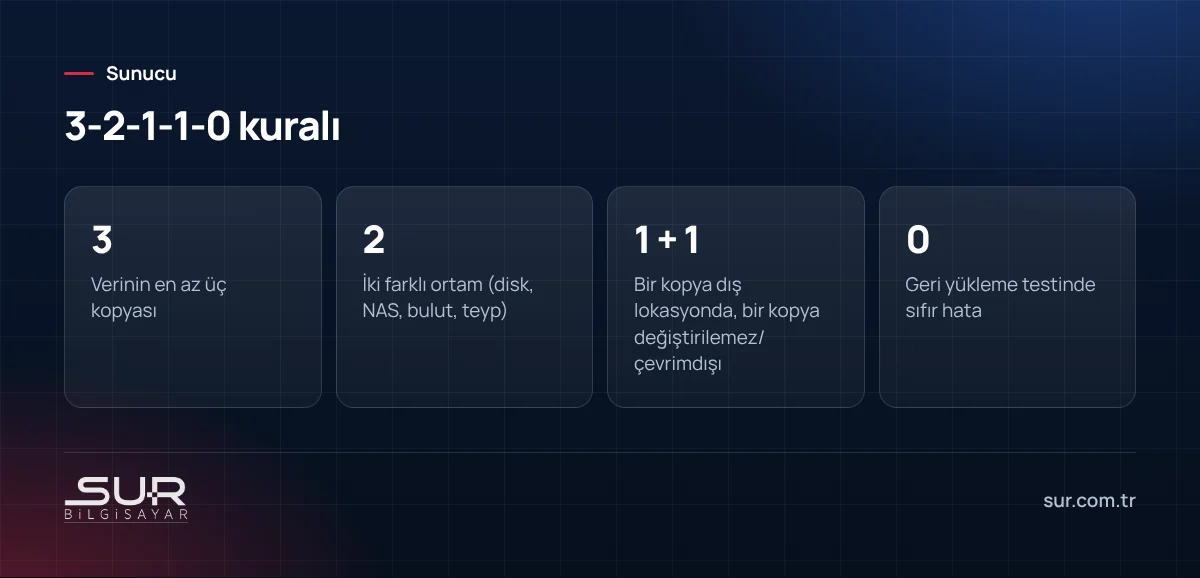
Ek 1: değiştirilemez veya çevrimdışı kopya. Yedeklerden en az biri, ağdaki bir saldırganın ulaşamayacağı ya da ulaşsa bile değiştiremeyeceği durumda olmalı. İki yolu var:
- Çevrimdışı (offline): Yedek alındıktan sonra fiziksel olarak ayrılan disk veya teyp. Ağa bağlı olmayan bir diski uzaktan kimse şifreleyemez. Dezavantajı insan disiplini gerektirmesi: diskin her hafta takılıp çıkarılması unutulabilir.
- Değiştirilemez (immutable): Belirli bir süre boyunca hiç kimsenin, yönetici hesabıyla bile, silemediği ya da değiştiremediği yedek. Bazı NAS cihazları, yedekleme yazılımları ve bulut depolama servisleri bu özelliği "nesne kilidi", "WORM" veya "değiştirilemez anlık görüntü" adıyla sunar.
Ek 0: geri yüklemede sıfır hata. Hiç geri yüklenmemiş bir yedek, var olduğu varsayılan bir yedektir. Düzenli geri yükleme testi yapılmalı ve hatasız olmalı.
Tipik bir KOBİ düzeni
- Birinci kopya: Sunucudaki canlı veri.
- İkinci kopya: Aynı binadaki NAS'a gece alınan yedek; NAS'ta değiştirilemez anlık görüntüler açık ve saklama süresi belirli.
- Üçüncü kopya: Bulutta ya da başka bir şubede, değiştirilemez saklama özelliği açık bir depoda veya haftalık değiştirilen ve binadan çıkarılan bir diskte.
Yedekleme aracı olarak Veeam, Acronis, Windows Server Backup gibi araçlar ya da veritabanları için kendi geliştirdiğimiz veritabanı yedekleme yazılımı kullanılabilir. Hangi araç olursa olsun yukarıdaki ilkeler aynıdır.
Yedek sistemini saldırgandan korumak
- Ayrı hesaplar: Yedekleme sunucusu ve NAS, domain yönetici hesabıyla değil, ayrı ve yalnızca bu iş için kullanılan hesaplarla yönetilsin. Domain ele geçirilirse yedek de gitmesin.
- Ağ ayrımı: Yedekleme cihazlarını kullanıcı bilgisayarlarının bulunduğu ağdan ayırın; erişimi yalnızca yedekleme trafiğine açın.
- MFA: Bulut yedek hesabı ve NAS yönetim paneli çok faktörlü doğrulamayla korunsun.
- Paylaşım yok: Yedek klasörü kullanıcıların erişebildiği bir ağ paylaşımı olmasın. Kullanıcının görebildiği her klasörü fidye yazılımı da görür.
- Saklama süresi: Saldırganlar haftalarca beklediği için yedeklerin geriye doğru yeterli süre (en az birkaç hafta) saklanması gerekir.
Geri yükleme testi nasıl yapılır?
Üç ayda bir, rastgele bir veritabanını ayrı bir test sunucusuna geri yükleyin ve programla açın. Bir klasörü farklı bir yere geri yükleyip dosyaların açıldığını görün. Bütün sunucunun yedekten ne kadar sürede ayağa kalkacağını bir kez ölçün; "kötü günde" bu süre işletmenin ne kadar duracağını gösterir. Test sonuçlarını kısa bir notla kaydedin.
RAID ve senkronizasyon yedek değildir
RAID disk arızasına karşı koruma sağlar, OneDrive ve benzeri eşitleme servisleri dosyaları cihazlar arasında taşır. İkisi de silinen ya da şifrelenen dosyayı aynen kopyalar. Bunu RAID yedek değildir yazımızda ayrıntılı anlattık. Ağ tarafındaki önlemler için de fidye yazılımı kontrol listemize bakabilirsiniz.
Mevcut yedekleme düzeninizin 3-2-1-1-0 kuralına ne kadar uyduğunu Tokat'ta yerinde inceleyip eksikleri tamamlıyoruz. Sunucu kurulum ve bakım sayfamızdan bize ulaşın.
Sık sorulan sorular
3-2-1-1-0 kuralı nedir?
Değiştirilemez (immutable) yedek ne demek?
NAS'a alınan yedek yeterli mi?
Yedek testini ne sıklıkla yapmalıyım?
Bu konuda destek mi lazım?
Windows Server ve Linux sunucu kurulumu, bakım ve optimizasyon, Veeam yedekleme, IIS yapılandırması ile SQL Server, MySQL ve Firebird…