Firewall kuruldu, internet çalışıyor, kimse şikâyet etmiyor. Çoğu ofiste cihaz bu noktadan sonra bir daha açılmaz. Oysa firewall kurulduktan sonra yapılan düzenli bakım, cihazın gerçekten koruma sağlayıp sağlamadığını belirler. Bu yazıda kural düzenleme, güncellemeler, log inceleme, VPN kullanıcıları ve yıllık lisans yenileme konularında neye bakmanız gerektiğini anlatıyoruz.
Firewall'un ne işe yaradığını ve modemden farkını henüz netleştirmediyseniz önce KOBİ'ler için firewall yazımıza göz atabilirsiniz; burada kurulumdan sonrasına odaklanıyoruz.
Kurallar zamanla şişer: düzenli temizlik
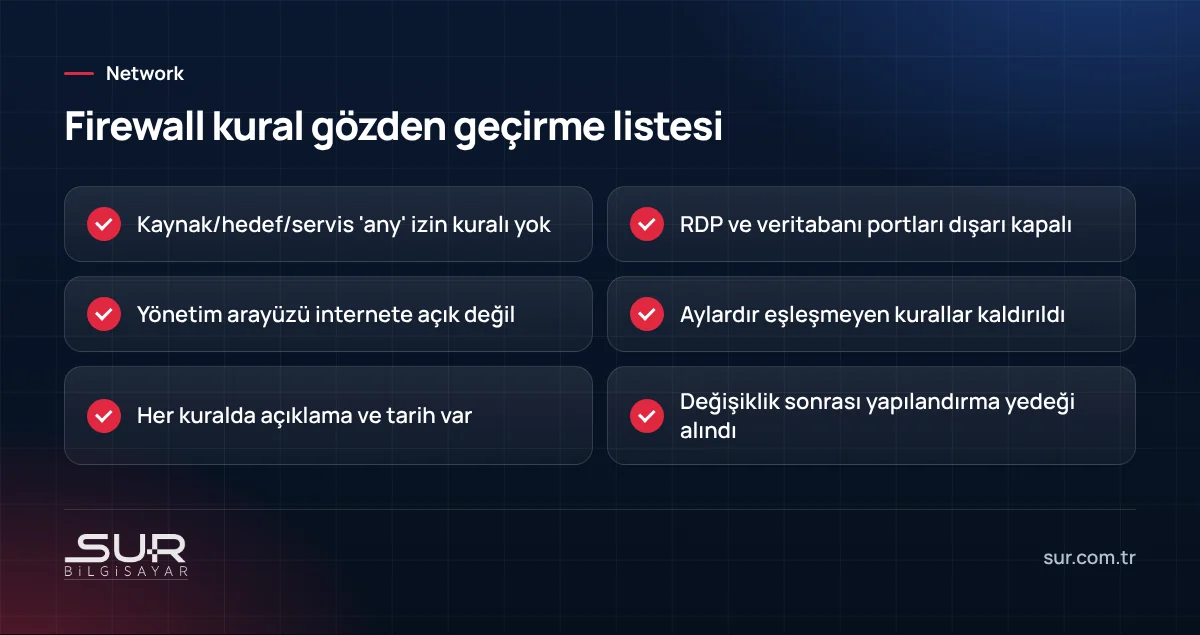
Kurulum günü kurallar temizdir. Sonra bir kamera kaydedicisi için port açılır, bir tedarikçinin teknik servisi için geçici erişim verilir, bir uygulama çalışmadığı için "şimdilik her şeye izin ver" kuralı eklenir. Bir yıl sonra kimse hangi kuralın neden orada olduğunu bilmez. Yılda en az iki kez şu kontrolleri yapın:
- "Her yerden her yere" kuralları: Kaynak, hedef ve servis alanı "any" olan izin kuralları en tehlikelileridir. Gerçekten gerekiyorsa daraltın.
- Port yönlendirmeleri: İnternetten içeri açılan her port tek tek gözden geçirilmeli. Uzak masaüstü (3389), veritabanı portları ve cihaz yönetim arayüzleri dışarıya açık olmamalı. Gerekçesini RDP ve VPN yazımızda anlattık.
- Kullanılmayan kurallar: Çoğu firewall her kuralın kaç kez eşleştiğini gösterir. Aylardır sıfır eşleşen bir kural, büyük ihtimalle artık gereksizdir.
- Kural açıklamaları: Her kurala kimin, ne zaman, neden eklediğini yazın. Bir sonraki temizlikte işinizi yarıya indirir.
- Kural sırası: Firewall kuralları yukarıdan aşağı işlenir. Genel bir izin kuralı, altındaki engelleme kuralını etkisiz bırakabilir.
Yazılım güncellemeleri ve yapılandırma yedeği
Firewall da bir yazılımdır ve zaman zaman güvenlik açığı çıkar. Özellikle SSL VPN ve yönetim arayüzlerinde çıkan açıklar saldırganların hedefindedir. Yapılması gerekenler:
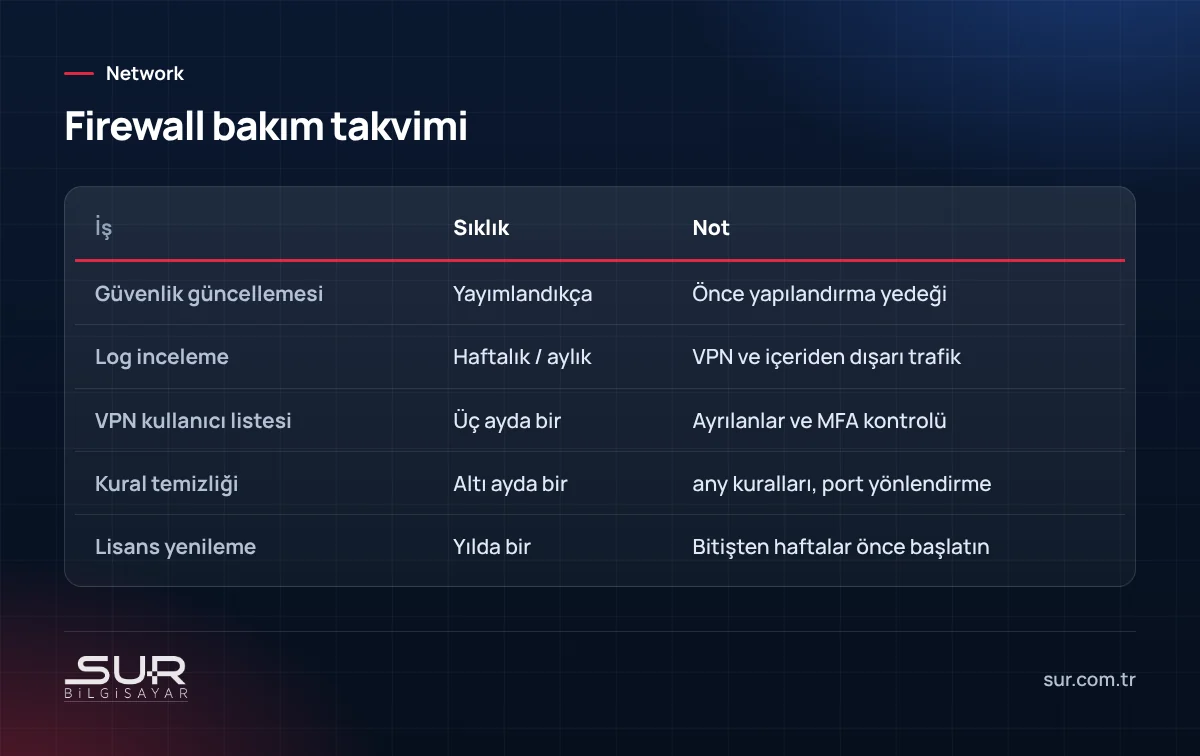
- Üreticinin güvenlik duyurularını takip edin; kritik bir açık için güncelleme yayımlandıysa beklemeyin.
- Güncellemeden önce mutlaka yapılandırma yedeğini indirin ve cihaz dışında saklayın.
- Güncellemeyi mesai dışında yapın; cihaz yeniden başlarken internet ve VPN birkaç dakika kesilir.
- Güncellemeden sonra VPN bağlantısını, port yönlendirmelerini ve misafir ağını test edin.
Yapılandırma yedeği güncelleme dışında da önemlidir: cihaz arızalanırsa yeni cihaza dakikalar içinde yüklenir. Her büyük kural değişikliğinden sonra yeni bir yedek alma alışkanlığı edinin.
Log inceleme: neye bakılmalı?
Firewall günde binlerce engelleme kaydı üretir. Bunların çoğu internetteki rastgele taramalardır ve endişe verici değildir. Asıl önemli olanlar şunlardır:
- Başarısız VPN girişleri: Aynı kullanıcı adına farklı ülkelerden ya da çok sayıda başarısız deneme varsa şifre deneniyor demektir.
- İçeriden dışarıya olağandışı trafik: Bir bilgisayarın gece saatlerinde yüksek miktarda veri göndermesi ya da bilinmeyen adreslere sürekli bağlanması, zararlı yazılım belirtisi olabilir.
- IPS ve antivirüs uyarıları: Hangi iç IP adresinden geldiğine bakın; aynı bilgisayar sürekli tekrar ediyorsa o cihaz incelenmelidir.
- Yönetim arayüzüne erişim denemeleri: Firewall'un kendi paneline yapılan başarısız girişler mutlaka araştırılmalıdır.
Kafe, otel, yurt gibi misafir interneti sunan yerlerde log kaydının yasal bir boyutu da vardır; bunu 5651 log kaydı yazımızda ayrıca ele aldık.
VPN kullanıcılarının takibi
VPN hesapları en kolay unutulan kapılardır. Ayrılan bir personelin, işi bitmiş bir danışmanın ya da sözleşmesi sona ermiş bir servis firmasının hesabı açık kalır. Üç ayda bir VPN kullanıcı listesini çıkarın ve şunları kontrol edin:
- Listedeki herkes hâlâ sizinle çalışıyor mu?
- Herkeste iki aşamalı doğrulama açık mı?
- Her kullanıcı sadece işi gereği erişmesi gereken sunuculara mı gidebiliyor?
- Uzun süredir hiç bağlanmamış hesaplar var mı? Bunları devre dışı bırakın.
Ortak kullanılan "vpn", "destek" gibi hesap adlarından kaçının. Her kişiye ayrı hesap açılırsa loglarda kimin ne zaman bağlandığı görünür.
Yönetim erişimini sıkılaştırın
Firewall'un kendisi de korunması gereken bir cihazdır. Kurulumdan sonra sık atlanan birkaç ayar var:
- Fabrika çıkışındaki yönetici şifresi değiştirilmiş olmalı; kurulumu yapan firmanın kullandığı ortak şifre de kurulumdan sonra size özel bir şifreyle değiştirilmelidir.
- Yönetim paneline sadece iç ağdan, mümkünse sadece BT sorumlusunun bilgisayarından erişilebilmeli. Dışarıdan yönetim gerekiyorsa önce VPN ile bağlanılmalı.
- Panele giren her kişinin ayrı hesabı olmalı. Ortak "admin" hesabı kullanılırsa kimin hangi kuralı değiştirdiği loglarda görünmez.
- Cihazın saat ve tarih ayarının doğru olduğundan emin olun. Yanlış saat, log incelemesinde olayların sırasını karıştırır.
Yıllık lisans yenileme: tarihi kaçırmayın
Kurumsal firewall'ların çoğunda donanım bir kez alınır, ama güvenlik hizmetleri yıllık lisansla çalışır. Web filtreleme, uygulama kontrolü, IPS imzaları, ağ geçidi antivirüs ve üretici desteği genellikle bu lisansa bağlıdır. Lisans bittiğinde cihaz çoğu zaman temel kurallarla çalışmaya devam eder, bu yüzden kimse fark etmez; ama imzalar güncellenmez ve filtreleme işlevleri durur.
- Lisans bitiş tarihini takviminize ve destek aldığınız firmanın takvimine yazın.
- Yenilemeyi bitiş tarihinden birkaç hafta önce başlatın; bazı ürünlerde yenileme sonrası anahtarın cihaza tanımlanması gerekir.
- Yenileme döneminde ihtiyacın değişip değişmediğine bakın: kullanıcı sayısı arttıysa, yeni şube açıldıysa cihaz kapasitesi hâlâ yeterli mi?
Bu işleri kim yapacak?
Firewall bakımı her ay saatler alan bir iş değildir, ama düzenli yapılmazsa cihaz kurulduğu günkü kadar koruma sağlamaz. Ofiste bunu takip edecek kimse yoksa bakımın bir destek anlaşmasına bağlanması daha sağlıklıdır. Yerli firewall markası berqnet'in bayisiyiz; berqnet ve diğer markalarda kural düzenleme, VPN, log ve lisans takibini network güvenliği hizmetimiz kapsamında yapıyoruz. Cihazınızın lisans ve güncelleme durumunu birlikte kontrol etmek için iletişim sayfamızdan ya da WhatsApp hattımızdan yazabilirsiniz.
Sık sorulan sorular
Firewall lisansı bitince internet kesilir mi?
Firewall yazılımı ne sıklıkla güncellenmeli?
Firewall loglarını kim incelemeli?
Personel ayrıldığında firewall'da ne yapılmalı?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…