Stajyerler, yaz dönemi çalışanları, proje danışmanları, denetçiler ve tedarikçi personeli kurumların sistemlerine kısa süreliğine erişir. Bu erişimler genellikle aceleyle verilir ve görev bittiğinde kapatılması unutulur. Aylar sonra hâlâ çalışan hesaplar ve paylaşılmış şifreler ciddi bir güvenlik açığıdır.
Kişisel hesap
Her geçici çalışana kendi adına bir hesap açılmalıdır. Ortak "stajyer" hesabı kimin ne yaptığını belirsizleştirir ve şifresi kuşaktan kuşağa aktarılır.
Bitiş tarihi
Hesaplar açılırken bitiş tarihi tanımlanmalıdır. Domain ortamında hesap süresi doğrudan ayarlanabilir; diğer sistemlerde takvim hatırlatıcısı kullanılmalıdır.
En az yetki
Geçici çalışana yalnızca görevi için gereken klasörler, programlar ve ekranlar açılmalıdır. Ticari programda yetki rolleri için kullanıcı yetkileri.
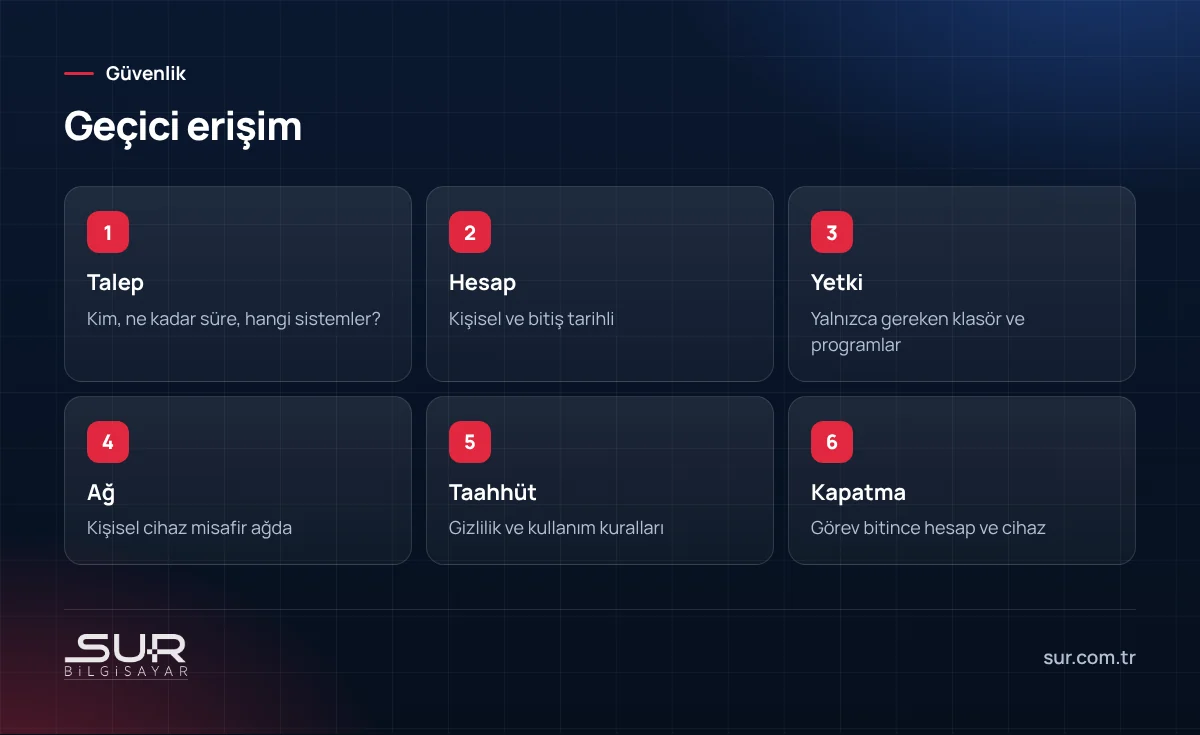
Misafir ağ
Danışman ve misafirlerin kişisel cihazları iç ağa değil, misafir Wi-Fi ağına bağlanmalıdır; ayrıntılar için misafir Wi-Fi'yi ayırmak.
Kurum cihazı
Hassas verilerle çalışılacaksa kişisel cihaz yerine kurumun yapılandırdığı bir bilgisayar verilmesi daha güvenlidir.
Gizlilik taahhüdü
Kişisel veri veya ticari bilgiye erişecek geçici çalışanlardan gizlilik taahhüdü alınmalı, kullanım kuralları kısa ve anlaşılır biçimde anlatılmalıdır.
Uzaktan erişim
Tedarikçi veya danışmanların uzaktan erişimi süreli, kayıtlı ve onaylı olmalıdır; ayrıntılar için tedarikçi uzaktan erişim riskleri.
Görev bitince
Hesaplar kapatılmalı, verilen cihazlar geri alınmalı, paylaşılan şifreler ve kapı kartları iptal edilmelidir; ayrıntılar için personel ayrılınca BT kontrol listesi.
Düzenli kontrol
Ayda bir aktif hesapların listesi gözden geçirilerek unutulmuş geçici hesaplar tespit edilmelidir.
Okullar ve kamu kurumları
Stajyer öğrencilerin ve geçici görevlilerin çok olduğu kurumlarda bu süreç yazılı bir prosedüre bağlanmalıdır.
E-posta hesabı
Geçici çalışanlara kurumsal e-posta açılıyorsa, görev bitiminde gelen e-postaların kime yönlendirileceği ve hesabın ne zaman kapatılacağı baştan belirlenmelidir.
Eğitim
Geçici çalışanlar da sahte e-posta ve şüpheli bağlantılar konusunda kısa bir bilgilendirmeden geçmelidir. Saldırganlar sistemleri yeni tanıyan kişileri daha kolay kandırabilir.
Kayıt
Kime hangi erişimin, ne zaman ve kimin onayıyla verildiği basit bir tabloda tutulmalıdır.
Sur Bilgisayar olarak Tokat'ta kullanıcı yönetimi, misafir ağ ve erişim güvenliği konusunda hizmet veriyoruz. Ayrıntılar için network güvenlik sistemi sayfamıza bakabilirsiniz.
Sık sorulan sorular
Stajyere ortak bir kullanıcı versek olmaz mı?
Danışman kendi bilgisayarını ağa bağlayabilir mi?
Görev bitince ne yapılmalı?
Bu konuda destek mi lazım?
Kurumların ağlarını firewall, IDS/IPS, VPN, NAC ve web filtreleme çözümleriyle koruyoruz; güvenlik politikası ve personel farkındalık…